

Pense em uma correspondência oficial enviada por um cartório de notas ou por um tribunal de justiça. A notificação não chega em um envelope anônimo de papel pardo sem remetente, jogado por baixo do portão da sua casa. Ela é entregue em mãos por um carteiro identificado, acondicionada em papel timbrado com marca d’água, lacrada com selo de segurança infalsificável, carimbada com fé pública e acompanhada de um aviso de recebimento que exige a sua assinatura física para comprovar a entrega. Se os correios recebem um envelope amassado, sem remetente claro e com a caligrafia rasurada, o procedimento operacional padrão não é tentar adivinhar quem mandou; é encaminhar o pacote imediatamente para a triagem de descarte por motivos de segurança.
Na infraestrutura da internet, os grandes provedores de caixas postais corporativas e pessoais (como Google Workspace, Microsoft 365, Yahoo e Apple Mail) operam exatamente com o mesmo nível de rigor. Todos os dias, esses provedores são bombardeados por centenas de bilhões de mensagens fraudulentas, tentativas de golpe (phishing) e spams desordenados. Se os servidores do seu domínio enviam e-mails sem as credenciais técnicas exigidas, os filtros antispam não perdem tempo analisando a beleza do seu texto ou a relevância da sua oferta promocional; a mensagem é descartada em silêncio ou empurrada diretamente para o purgatório da pasta de spam.
Dominar a Entregabilidade de E-mail não é uma habilidade de redação publicitária; é uma disciplina de engenharia de redes e governança de DNS. Compreender e configurar com precisão os registros SPF, DKIM e DMARC é o requisito mínimo inegociável para garantir que as suas mensagens corporativas atinjam a caixa de entrada dos seus clientes e protejam a reputação institucional da sua marca.
O novo padrão dos provedores: quando a configuração técnica virou exigência mandatória
Durante quase três décadas, o protocolo básico de envio de e-mails da internet (o SMTP — Simple Mail Transfer Protocol, concebido na década de 1980) funcionou sem qualquer mecanismo nativo de autenticação. Qualquer pessoa com conhecimentos rudimentares de redes conseguia configurar um servidor caseiro e enviar uma mensagem fingindo ser o presidente de um banco multinacional, simplesmente preenchendo o campo de remetente com o e-mail que quisesse.
Essa vulnerabilidade histórica levou a internet ao limite da saturação. Diante da explosão de ataques cibernéticos sofisticados, o Google e o Yahoo anunciaram conjuntamente, em 2024, um ultimato definitivo para remetentes corporativos em todo o planeta: qualquer domínio que envie mensagens em escala comercial sem autenticação criptográfica completa e alinhamento de DNS passa a sofrer bloqueios automáticos temporários ou definitivos.
Essa mudança de postura transformou a entregabilidade em um assunto de diretoria executiva e de Marketing Operations. Uma empresa que negligencia o alinhamento do seu domínio não apenas vê suas taxas de abertura de e-mail caírem de 35% para 4%, como também corre o risco de ter seus e-mails operacionais críticos — faturas de cobrança, links de redefinição de senha e contratos comerciais de clientes — bloqueados sumariamente pelos filtros corporativos.
SPF (Sender Policy Framework): a lista pública de servidores autorizados
O SPF (Sender Policy Framework) é a primeira camada de defesa da sua arquitetura de correio eletrônico. Ele funciona como uma espécie de portaria de condomínio que mantém uma lista oficial de quais entregadores têm permissão para entrar nas dependências da empresa.
Tecnicamente, o SPF é um registro de texto (registro TXT) inserido na zona de DNS do seu domínio principal. Esse registro declara formalmente para a internet inteira quais são os endereços IP e quais são os provedores terceiros que você autorizou expressamente a enviar e-mails em nome da sua empresa (como RD Station, HubSpot, ActiveCampaign, SendGrid ou Google Workspace).
Quando um servidor de destino (como os servidores do Gmail) recebe uma mensagem dizendo que veio de contato@suaempresa.com.br, a primeira atitude do Gmail é consultar o DNS de suaempresa.com.br e verificar se o IP do servidor que despachou aquela mensagem consta no seu registro SPF. Se o IP estiver listado, o e-mail passa pelo primeiro portão de validação; se for um IP desconhecido, o provedor suspeita imediatamente de falsificação de identidade (spoofing).
Veja o exemplo de um registro SPF bem estruturado:
v=spf1 include:_spf.google.com include:servers.mcsv.net ip4:192.0.2.1 -allO elemento crucial dessa linha é o modificador final. A instrução -all (chamada de Hard Fail) é uma instrução taxativa dizendo aos provedores: “Rejeite terminantemente qualquer e-mail que venha de um IP que não esteja explicitamente declarado nesta lista”. Já o modificador ~all (conhecido como Soft Fail) adota uma postura mais branda, avisando: “O IP não está na lista, mas aceite a mensagem e marque-a como potencialmente suspeita”.
DKIM (DomainKeys Identified Mail): a assinatura criptográfica de integridade
Enquanto o SPF valida se o carteiro está autorizado a entregar o envelope, o DKIM (DomainKeys Identified Mail) garante que ninguém abriu o envelope no meio do trajeto para adulterar o conteúdo da carta.
O protocolo opera por meio de um par assimétrico de chaves criptográficas: uma chave privada e uma chave pública.
- A Chave Privada (No Servidor de Envio): Quando o seu sistema de disparo prepara uma mensagem para envio, o servidor gera uma assinatura digital criptográfica (uma espécie de resumo matemático único do corpo da mensagem e dos cabeçalhos) utilizando a sua chave privada exclusiva, e insere esse hash no cabeçalho invisível do e-mail (sob a tag
DKIM-Signature). - A Chave Pública (No DNS do seu Domínio): Você publica a chave correspondente em um registro TXT no DNS da sua empresa, identificada por um rótulo técnico chamado seletor (por exemplo:
google._domainkey.suaempresa.com.br). - A Validação no Destino: Quando o e-mail pousa no servidor do destinatário, o provedor consulta a sua chave pública no DNS e usa a matemática criptográfica para decifrar a assinatura digital. Se o resultado bater perfeitamente, o provedor tem a certeza técnica de duas coisas: a mensagem partiu de fato do seu servidor e nenhuma linha de texto ou link foi alterada durante o transporte pela internet.
Se um hacker tentar interceptar a mensagem na rede para trocar a chave PIX de um boleto ou alterar um link de pagamento, a assinatura criptográfica se rompe e o e-mail é sumariamente bloqueado.
DMARC (Domain-based Message Authentication): a regra de governança e comando
Ter o SPF e o DKIM configurados é condição fundamental, mas não encerra a arquitetura. O que acontece se um servidor pirata na Rússia enviar milhões de e-mails fingindo ser o seu banco e falhar na checagem de SPF e DKIM? O que o Gmail deve fazer com essas mensagens? Deve deletar na hora? Deve jogar na caixa de spam? Deve entregar na caixa de entrada mesmo assim?
É para responder a essa pergunta que existe o DMARC (Domain-based Message Authentication, Reporting, and Conformance). O DMARC é a política executiva que você publica no seu DNS dizendo aos provedores do mundo inteiro exatamente qual ação eles devem tomar quando receberem uma mensagem em seu nome que falhar na autenticação de SPF ou DKIM.
O protocolo opera em três níveis graduais de imposição (parâmetro p=):
- Política de Monitoramento (
p=none): É a fase de observação inicial. A sua empresa instrui os provedores: “Se o e-mail falhar, entregue a mensagem normalmente na caixa de entrada, mas envie um relatório diário para o meu e-mail de segurança me avisando quem tentou enviar e-mails em meu nome”. Serve para auditar todas as ferramentas ativas na empresa sem risco de bloquear envios legítimos. - Política de Quarentena (
p=quarantine): A fase intermediária de endurecimento. A instrução passa a ser: “Se o e-mail falhar, não jogue na caixa de entrada; direcione a mensagem compulsoriamente para a caixa de spam do usuário”. - Política de Rejeição Total (
p=reject): O padrão ouro da segurança cibernética corporativa. A ordem é taxativa: “Se a mensagem falhar no alinhamento de SPF ou DKIM, rejeite-a na porta de entrada do servidor. Não entregue no spam, não notifique o usuário e bloqueie a conexão imediatamente”.
Além da imposição, o DMARC introduz o recurso mais poderoso para os times de segurança e pensamento sistêmico: os relatórios agregados (sob a tag rua=). Esses relatórios em XML chegam diariamente ao seu time revelando quais ferramentas internas estão enviando e-mails com configurações desajustadas e quais golpistas na internet estão tentando clonar a sua marca.
Tabela comparativa: Os três pilares da autenticação DNS de e-mails
Para memorizar o papel de cada protocolo e orientar o seu time técnico, utilize a matriz de distinção funcional abaixo:
| Protocolo DNS | Mecanismo Central de Operação | Pergunta que Ele Responde ao Provedor | Sintoma Direto da Falha ou Ausência |
|---|---|---|---|
| SPF | Lista de endereços IP e servidores em registro TXT | “Este servidor de envio tem autorização explícita deste domínio?” | Desconfiança moderada de origem e oscilação nas taxas de entrega |
| DKIM | Assinatura criptográfica com par de chaves pública e privada | “O conteúdo da mensagem ou o cabeçalho foi adulterado no trânsito?” | Aviso visual de remetente não autenticado e queda nos filtros |
| DMARC | Política de governança institucional e relatórios agregados | “O que o provedor deve fazer se o SPF ou o DKIM falharem?” | Vulnerabilidade a golpes de spoofing e bloqueio por provedores modernos |
A lição que emerge dessa comparação é cristalina: os três protocolos não são alternativas concorrentes entre si; eles funcionam como uma engrenagem de três travas complementares onde cada uma fecha uma brecha deixada pela outra.
Os erros fatais que derrubam a reputação do domínio
Muitas operações de marketing cometem falhas graves de implementação que destroem a entregabilidade sem que os gestores percebam a causa técnica do problema. Os quatro erros mais frequentes são:
- Estourar o limite de 10 lookups DNS no SPF: A especificação técnica universal do SPF estipula que um servidor de e-mail não pode realizar mais de dez consultas adicionais de DNS para validar um registro. Quando a empresa contrata muitos softwares e adiciona múltiplos modificadores
include:(um para o CRM, outro para o e-commerce, outro para o suporte, outro para a automação), o limite de 10 consultas é ultrapassado. Quando isso ocorre, o SPF quebra com o erro PermError e todas as mensagens passam a falhar. - Desalinhamento de domínio (DMARC Alignment): O DMARC exige que o domínio visível no campo “De:” (Header From) seja rigorosamente idêntico ou um subdomínio válido do domínio autenticado pelo SPF e pelo DKIM (Return-Path). Se o e-mail exibe a sua marca mas o DKIM assina com o domínio padrão compartilhado da ferramenta de automação sem personalização de DNS, o alinhamento falha.
- Subir política de rejeição (
p=reject) antes da auditoria: Gestores afoitos configuram a política máxima de rejeição no primeiro dia sem auditar os relatórios agregados. O resultado costuma ser desastroso: o e-mail de cobrança do ERP ou a plataforma de chamados do RH que estavam sem DKIM têm seus envios bloqueados imediatamente. O caminho correto é sempre iniciar emp=nonepor 30 dias até mapear 100% dos fluxos legítimos. - Desprezar o engajamento humano dos assinantes: Configurar o DNS com perfeição é condição necessária, mas não suficiente. Se a sua base de e-mails for comprada, desatualizada ou repleta de contatos que nunca abrem as mensagens e marcam como spam, os algoritmos comportamentais dos provedores jogarão seus e-mails na lixeira independentemente do seu DMARC impecável.
O que perguntar ao seu time de TI ou fornecedor de CRM sobre entregabilidade
Para descobrir se a sua infraestrutura de e-mails está protegida ou se o seu domínio opera em risco contínuo de bloqueio, formule a seguinte pergunta direta na sua próxima reunião de infraestrutura:
> \”O nosso registro SPF atual está dentro do limite estrito de 10 consultas DNS, o nosso DKIM utiliza chaves modernas de 2048 bits com alinhamento rigoroso ao nosso domínio corporativo, e nós já temos uma política DMARC com monitoramento ativo de relatórios RUA, ou os nossos e-mails continuam enviando em modo não verificado?\”
Se o profissional hesitar ou disser que \”só o pessoal de TI mexe no DNS e marketing não precisa se preocupar com isso\”, você localizou a raiz invisível pela qual as suas campanhas de nutrição e vendas estão perdendo tração financeira a cada disparo.
Próximos passos para auditar a autenticação do seu domínio hoje
Para diagnosticar a saúde técnica do seu domínio nas próximas horas, adote o seguinte roteiro prático:
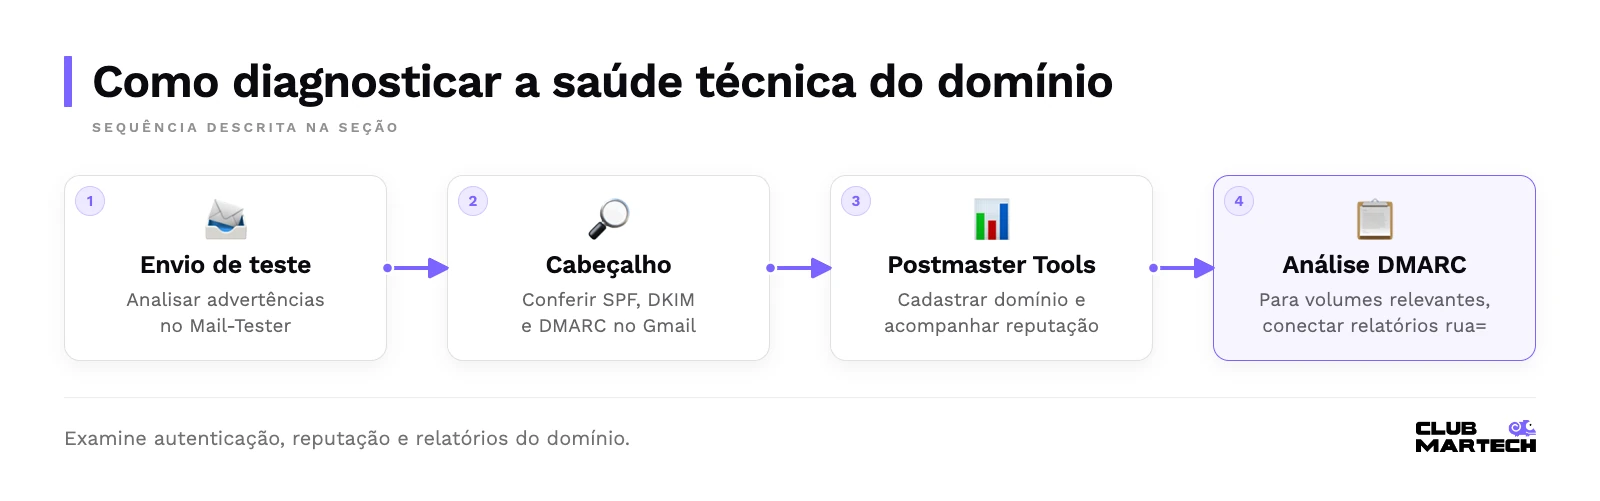
- Passo 1: Envie um e-mail de teste para o Mail-Tester. Acesse ferramentas gratuitas como o mail-tester.com, copie o endereço de e-mail temporário gerado e envie uma mensagem exatamente no mesmo formato e ferramenta que você usa na sua rotina comercial. Analise a nota final e leia as advertências sobre SPF e DKIM.
- Passo 2: Inspecione o cabeçalho bruto de um e-mail no Gmail. Abra um e-mail enviado pelo seu sistema corporativo no Gmail, clique nos três pontinhos laterais e selecione \”Mostrar original\”. Verifique se os três campos principais —
SPF: PASS,DKIM: PASSeDMARC: PASS— estão grafados em verde. Se algum deles exibir FAIL ou NEUTRAL, investigue o DNS imediatamente. - Passo 3: Ative o Google Postmaster Tools. Cadastre o seu domínio principal no portal oficial do Google Postmaster Tools. Essa ferramenta gratuita exibe gráficos exclusivos sobre a reputação do seu IP, a integridade do seu SPF/DKIM e a taxa real de reclamações de spam reportada pelos usuários do Gmail.
- Passo 4: Contrate uma plataforma de análise de DMARC. Para quem envia volumes relevantes, conecte a sua tag
rua=a serviços como Dmarcian, Valimail ou Postmark DMARC Digests. Esses softwares transformam os relatórios diários em painéis executivos fáceis de interpretar, alertando sobre qualquer anomalia de entrega em tempo real.
A entregabilidade de e-mails não é um jogo de sorte ou de fórmulas mágicas de assuntos chamativos. Ela é a consequência direta de uma engenharia de dados limpa, responsável e estruturada. Ao blindar os registros de DNS do seu domínio, você garante que a voz da sua empresa seja ouvida com clareza, constrói uma relação de confiança perene com os seus clientes e protege o ativo mais valioso da sua operação de crescimento.
