
O que é DMARC?
DMARC: DMARC permite ao domínio do endereço visível no campo From publicar uma política e avaliar autenticação alinhada. A RFC 9989, de maio de 2026, substitui a RFC 7489. O protocolo ajuda a enfrentar falsificação de domínio, mas não garante que uma mensagem seja segura ou vá para a caixa de entrada.
Exemplos Práticos de DMARC
Uma mensagem pode ter assinatura válida de um serviço sem que esse domínio esteja alinhado ao remetente que a pessoa vê. Esse é um motivo para separar autenticação e alinhamento na investigação. Observe os resultados registrados pelo receptor e a configuração do domínio. Encaminhamento e alteração da mensagem podem afetar os mecanismos; não atribua toda falha a tentativa de fraude sem examinar o caminho percorrido.
Sinônimos e Antônimos Relevantes
Sinônimos:
- Domain-based Message Authentication, Reporting, and Conformance
Antônimos:
Não há um antônimo técnico direto.
Contexto e Áreas de Aplicação
Em operação de e-mail, a análise ajuda a avaliar autenticação alinhada ao remetente visível. Os registros centrais envolvem resultado de SPF, assinatura DKIM e domínio From.
- Envio de e-mail: alinhar identidade e autenticação.
- Segurança: investigar uso indevido do domínio.
- Operação: interpretar falhas e políticas sem garantir entrega.
Referências e Termos Relacionados
- SPF: autenticação baseada no domínio do envelope e origem autorizada.
- DKIM: assinatura cuja validade pode ser verificada.
- From: endereço visível cujo domínio é referência para alinhamento.
Notas Adicionais
Como Funciona o DMARC
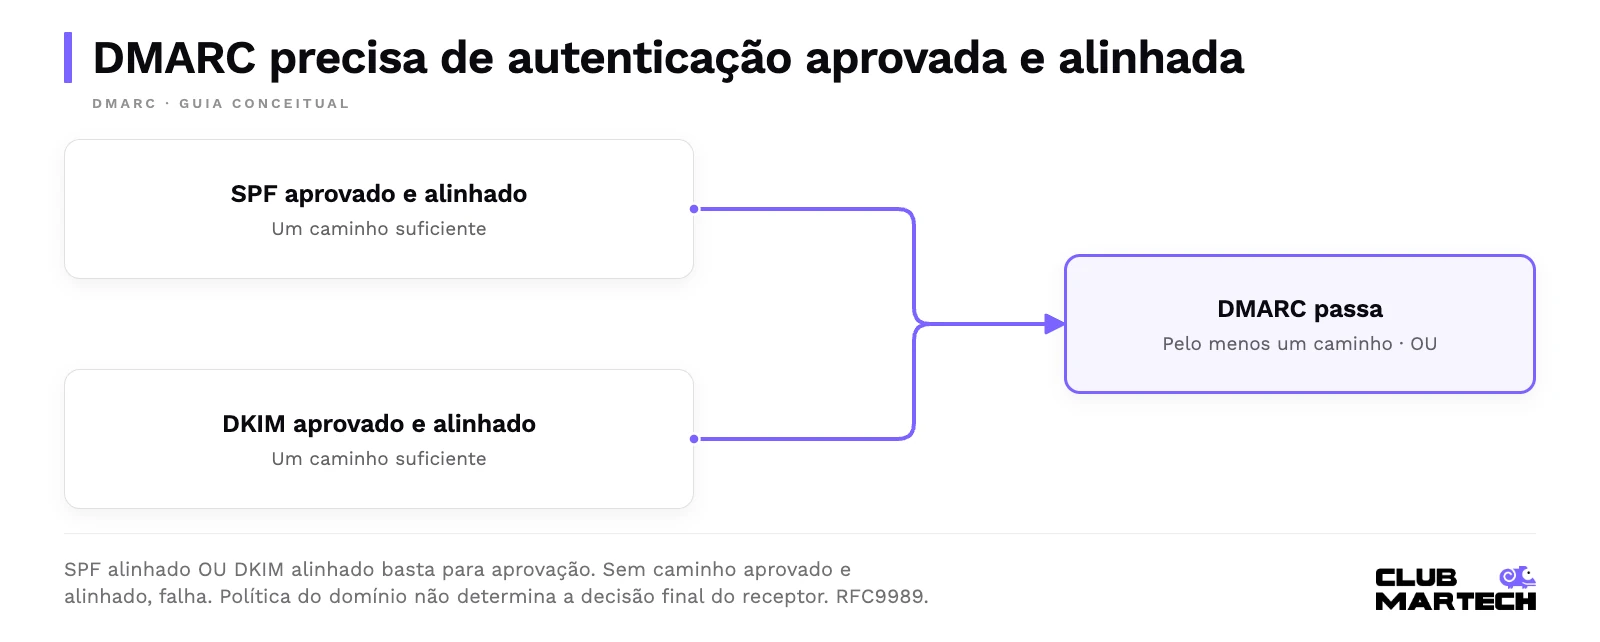
DMARC passa quando pelo menos um mecanismo tem aprovação e alinhamento: SPF aprovado e alinhado OU DKIM aprovado e alinhado.
No SPF, compare o domínio autenticado do envelope com o domínio do From. No DKIM, compare o domínio de uma assinatura válida com o From. Alinhamento estrito exige igualdade; o relaxado admite a relação definida pela norma. Não basta SPF ou DKIM passar em um domínio sem relação com o remetente visível.
Política publicada e decisão do receptor
- p=none: o domínio não solicita uma ação específica por falha de DMARC.
- p=quarantine: o domínio solicita tratar a mensagem suspeita como tal.
- p=reject: o domínio solicita rejeição nas condições da política.
Esses valores expressam a preferência do domínio. A decisão final é do receptor, que pode aplicar política local. Relatórios dependem do suporte e da configuração; não são garantia de receber informações sobre toda mensagem.
Como interpretar um resultado
Uma assinatura DKIM válida e alinhada pode permitir aprovação de DMARC mesmo se SPF falhar. Se os dois caminhos não entregarem aprovação alinhada, DMARC falha. Encaminhamentos e listas podem afetar os mecanismos; avalie evidências antes de endurecer uma política em produção.
Aprovação de DMARC não examina toda a mensagem nem atesta que o remetente seja confiável em qualquer sentido. Um domínio controlado por um atacante também pode autenticar o próprio envio. O resultado resolve uma verificação específica de identidade e alinhamento. Controles de conteúdo, reputação e políticas locais do receptor continuam tendo papéis diferentes na decisão de entrega.
O domínio usado pelo envelope de transporte pode ser diferente daquele apresentado ao destinatário. Da mesma forma, uma assinatura DKIM pode pertencer ao serviço que realizou o envio, e não ao domínio visível. DMARC verifica a relação exigida entre as identidades, além do resultado de autenticação. Quando há mais de uma assinatura, uma assinatura válida e alinhada pode ser suficiente. Não é necessário que todos os mecanismos aprovem para o resultado passar. Ao interpretar relatórios, procure separar falha de autenticação, ausência de alinhamento e ação aplicada pelo receptor. Essas informações ajudam a investigar sem converter a política publicada em garantia de bloqueio ou entrega.
Ilustrações e Visualizações
| Conceito ou etapa | Distinção para interpretar |
|---|---|
| Autenticação | O mecanismo aprova uma identidade. |
| Alinhamento | A identidade tem a relação exigida com o From. |
| Política | Solicita tratamento; o receptor mantém sua decisão. |
Classificação Gramatical
- Classe: substantivo ou expressão nominal técnica.
- Gênero de uso: masculino.
Pronúncia
DMARC: di-marc, aproximação comum em português.
Etimologia
A sigla reúne autenticação, relatórios e conformidade de mensagens baseadas em domínio, conforme o nome inglês do protocolo.