

Governança de IA é o conjunto de regras, papéis e registros que diz quais artefatos de inteligência artificial a empresa usa, com quais dados, sob responsabilidade de quem e dentro de quais limites. Artefato é tudo o que alguém cria com IA e passa a usar no trabalho: um prompt guardado, um agente, uma automação, um painel gerado.
Pense nas chaves de um prédio comercial. Com os anos, o zelador, a empresa de limpeza e vários inquilinos mandaram fazer cópias no chaveiro da esquina. Ninguém sabe quantas cópias existem nem quem abre qual porta. Trancar tudo só faz o pessoal arrumar outra cópia. O que funciona é um registro das chaves, uma portaria única e uma regra clara sobre o que não pode ficar em sala nenhuma.
A seguir, a governança de IA para times de marketing, vendas, atendimento e dados: por que ela aparece antes do incidente, como inventariar, o que a IA não deve consumir, os riscos de segurança, os papéis e o custo de tudo isso.
Por que a governança de IA entra na pauta antes do incidente
O sintoma aparece numa reunião de resultado, com duas telas e dois números para a mesma pergunta. Marketing mostra um painel que um analista montou com um assistente; vendas mostra o seu, com outra regra de contagem. Nenhum é institucional, e a discussão vira disputa sobre qual painel vale.
Antes, quem mandava no número era o dono da planilha, e dava para descobrir quem ele era. Com IA de uso individual, quem sabe escrever prompt e montar agente cria artefatos sem pedir licença. A leitura do Club Martech é que o poder se desloca para quem cria esses artefatos, e que cada área passa a apresentar um número que a outra não reconhece.
É uma leitura editorial, sem pesquisa própria nem amostra, e nenhuma fonte deste artigo mede essa migração de poder. Trate como hipótese e confira quantos painéis diferentes chegam à mesma reunião do seu time.
O uso individual já está medido em escala. No Work Trend Index 2024, 78% dos usuários de IA no trabalho disseram levar as próprias ferramentas, e 52% relutam em admitir o uso nas tarefas mais importantes. A pesquisa foi conduzida pela Edelman Data & Intelligence com 31.000 trabalhadores do conhecimento em 31 mercados, entre 15 de fevereiro e 28 de março de 2024 (Microsoft e LinkedIn, 2024).
Quem publica é a Microsoft, que vende assistentes de IA. São respostas declaradas em questionário online, e os 78% valem para quem já usa IA, não para todos. Não conferimos o recorte do Brasil.
Se o uso é grande e parte dele fica escondido, a governança de IA começa no escuro. Pergunte ao seu time: “Se duas áreas apresentarem amanhã números diferentes para a mesma métrica, dá para dizer qual artefato de IA gerou cada um e quem o mantém?”
Inventário primeiro: a base da governança de IA
O NIST, instituto de padrões dos Estados Unidos, publicou em janeiro de 2023 o AI Risk Management Framework 1.0, um guia voluntário com quatro funções: Govern, Map, Measure e Manage. Govern é transversal às outras três, e sua subcategoria GOVERN 1.6 pede mecanismos para inventariar os sistemas de IA, com recursos proporcionais ao risco (NIST AI 100-1, 2023).
O perfil de IA generativa, de julho de 2024, sugere incluir em cada entrada a procedência dos dados, os direitos sobre dados pessoais ou sensíveis, os papéis de supervisão humana e o modelo de base com sua versão (NIST AI 600-1, 2024).
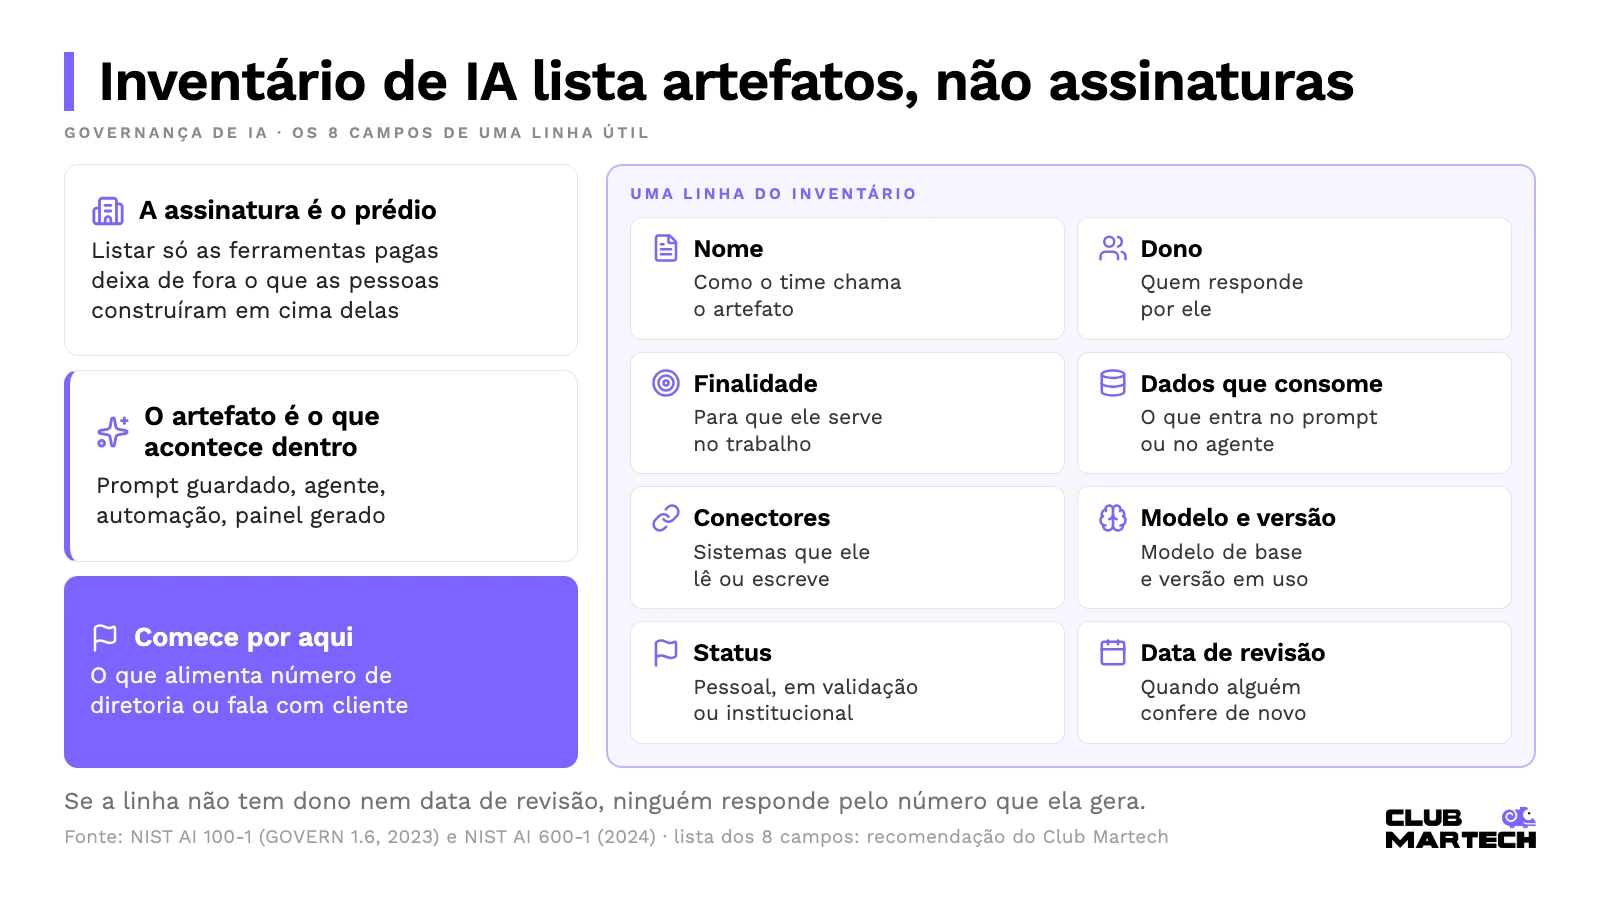
Na governança de IA de um time de receita, cada linha do inventário é um artefato, não uma assinatura. O erro comum é listar as ferramentas pagas e esquecer o que as pessoas construíram em cima delas: a assinatura é o prédio, o artefato é o que acontece dentro. Uma linha útil tem nome, dono, finalidade, dados que consome, conectores, modelo e versão, status e data de revisão. Comece pelos artefatos que alimentam número de diretoria ou falam com cliente.
Pergunte ao seu time: “Quais prompts, agentes e painéis gerados alimentam hoje um número que vai para a diretoria, e quem é o dono de cada um?”
Ambiente único e a regra “artefato só seu não existe”
Na governança de IA, o inventário diz o que existe e o ambiente único diz o que vale. A regra, recomendação do Club Martech, é: se um artefato alimenta um número, fala com cliente ou é usado por outra pessoa, ele precisa estar no ambiente compartilhado, com dono e versão. Fora dali é rascunho. Um painel gerado que ninguém revisou é protótipo, e a diferença entre protótipo e produto é o que falta validar.
| Status do artefato | Quem valida | O que pode consumir | Onde vive | O que pode alimentar |
|---|---|---|---|---|
| Pessoal | Ninguém | Dados públicos ou de teste, sem dado pessoal | Conta individual | Só o trabalho de quem criou |
| Em validação | Revisor | Dados da lista autorizada, conectores de escopo mínimo | Ambiente único, marcado como piloto | Grupo pequeno, sem cliente e sem diretoria |
| Institucional | Aprovador | Dados da lista autorizada, permissões revisadas | Ambiente único, com dono e data de revisão | Números oficiais, clientes e outras áreas |
Na governança de IA, os guardrails, limites técnicos e de processo, são definidos por uma área responsável, não por cada pessoa. Eles dizem quais conectores são permitidos, que ações exigem aprovação humana e o que fica em log. Antes de contratar uma plataforma para esse ambiente, pergunte ao fornecedor: “Dá para publicar um agente para o time com dono, versão e log de uso, e desligar um artefato sem apagar o histórico dele?”
O que a IA não pode consumir: a lista escrita da governança de IA
Na governança de IA, “use com cuidado” não impede ninguém de anexar uma planilha de clientes a um prompt. O que protege é uma lista explícita de quatro grupos que, por padrão, não entram em IA fora do ambiente aprovado:
- Dados pessoais: nome, e-mail, telefone, histórico de compra e qualquer informação ligada a pessoa identificável.
- Dados de clientes: contratos, conversas de atendimento, propostas e documentos enviados à empresa.
- Credenciais: senhas, chaves de API e tokens, que ficam em cofre e nunca em prompt.
- Financeiro da empresa: margem, faturamento, folha e planejamento ainda não divulgado.
A LGPD sustenta a lógica dos dois primeiros e não proíbe usar dado pessoal em IA: exige base legal e cuidado no tratamento. O art. 5º, I, define dado pessoal como informação relacionada a pessoa natural identificada ou identificável, e o inciso II traz o dado sensível.
O art. 6º exige finalidade, necessidade (o mínimo para cumprir a finalidade), segurança e responsabilização, que é demonstrar medidas eficazes. Os arts. 46 e 49 tratam de medidas e sistemas de segurança, e o art. 20 dá ao titular o direito de pedir revisão de decisões tomadas unicamente por tratamento automatizado que afetem seus interesses (Lei 13.709/2018).
A ANPD, autoridade brasileira de proteção de dados, descreve o risco prático no Radar Tecnológico nº 3, de novembro de 2024: o prompt aceita anexos, então documentos confidenciais e registros com dados pessoais podem ser enviados inteiros, e quem compartilha dados de terceiros com o sistema pode, dependendo do contexto, ser considerado agente de tratamento (ANPD, 2024).
O Radar é um documento técnico orientativo, não norma, e a conclusão sobre “agente de tratamento” depende do contexto, como o próprio texto ressalva. Enquadrar cada uso, inclusive o art. 20 num agente que decide sozinho quem recebe uma oferta, cabe ao jurídico ou ao encarregado de dados, não a este artigo.
Pergunte ao jurídico e ao time de dados: “Onde está escrita a lista do que não pode ir para um prompt, e quem autoriza uma exceção antes de eu anexar uma planilha de clientes?” A governança de dados em marketing cobre permissões e LGPD, e o verbete de governança de dados alinha o vocabulário.
Segurança e autonomia: quanto mais agente, mais governança de IA
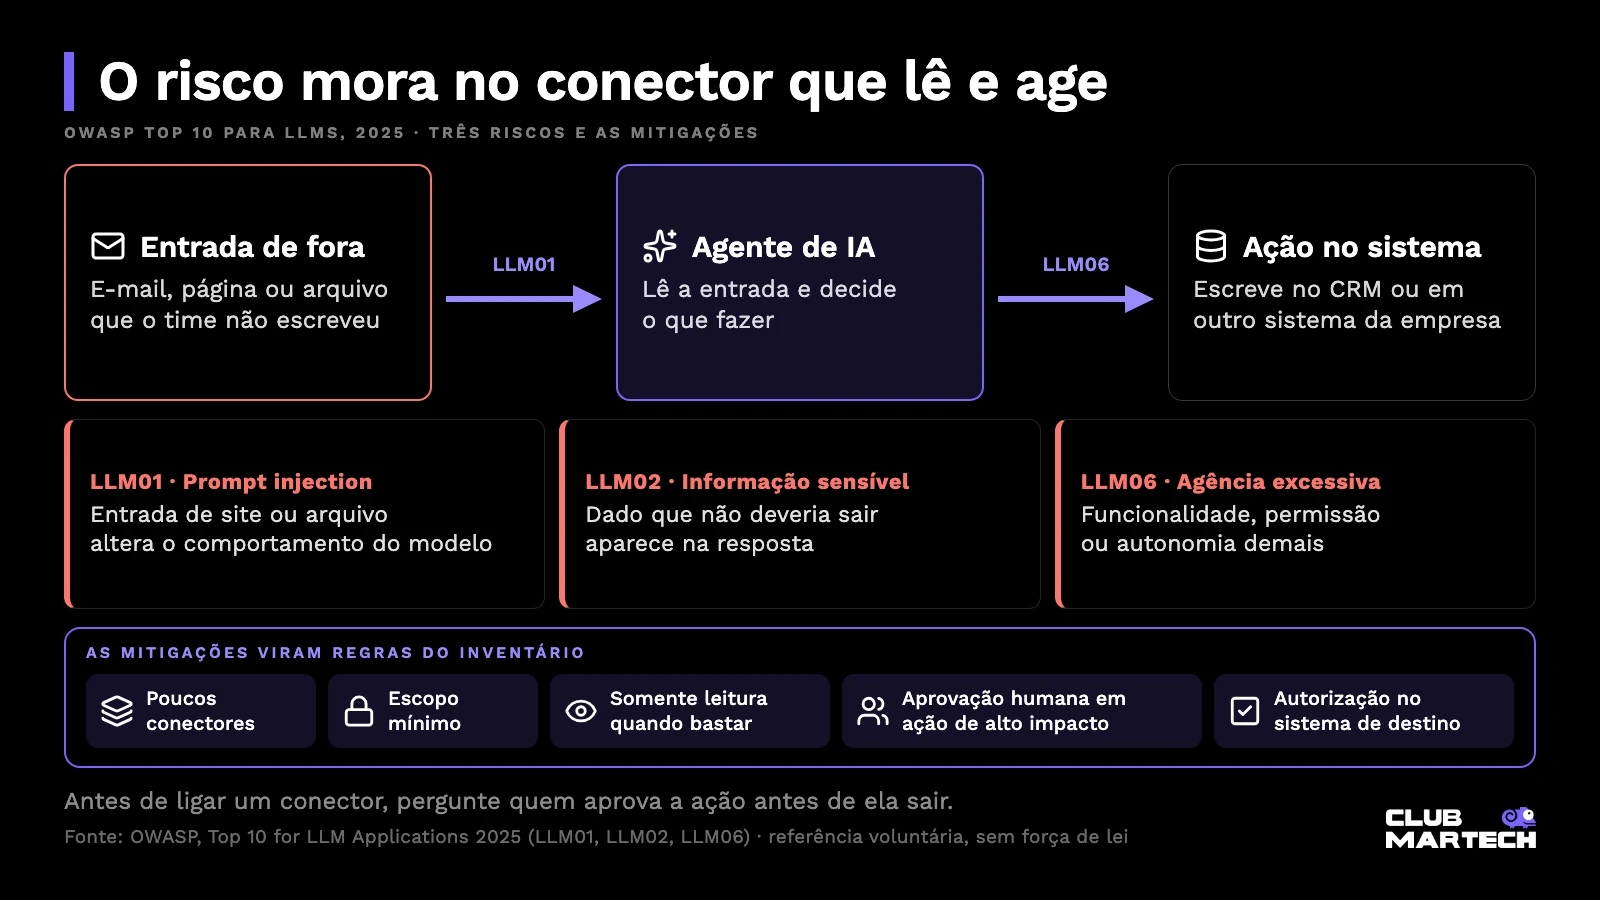
Quanto mais autonomia um agente de IA tem, mais governança de IA ele exige, porque o erro deixa de ser um texto ruim e vira uma ação. A lista OWASP Top 10 para aplicações com LLMs, versão 2025, nomeia três riscos que pesam aqui. O LLM01 é a prompt injection, em que a entrada altera o comportamento do modelo, inclusive vinda de site ou arquivo; a OWASP diz não estar claro se existe método infalível de prevenção. O LLM02 é a divulgação de informação sensível. O LLM06 é a agência excessiva: funcionalidade, permissão ou autonomia demais.
OWASP e NIST publicam referências voluntárias de segurança e gestão de risco, sem força de lei, e a lista da OWASP descreve riscos, não mede a frequência deles em times de marketing ou vendas.
No marketing e nas vendas, o risco mora nos conectores. Um agente que lê e-mails ou páginas de fora e escreve no CRM junta entrada não confiável com permissão de ação. O post sobre prompt injection explica o ataque, e o de MCP mostra como os conectores ligam o agente aos sistemas. As mitigações da OWASP viram regras do inventário de governança de IA: poucos conectores, escopo mínimo, somente leitura quando bastar, aprovação humana em ação de alto impacto e autorização no sistema de destino.
Pergunte a quem montou o agente: “Este agente lê conteúdo de fora e age em sistema nosso ao mesmo tempo? Quem aprova a ação antes de ela sair?”
Papéis: dono do inventário, revisor e aprovador
O NIST pede, na GOVERN 2.1, que papéis, responsabilidades e linhas de comunicação sobre risco de IA estejam documentados e claros para as equipes. Três papéis resolvem a maior parte da governança de IA num time de receita. A divisão é recomendação do Club Martech, e em time pequeno um nome pode acumular dois, desde que ninguém aprove o próprio artefato.
- Dono do inventário: mantém a lista atualizada, cobra a revisão e arquiva o artefato que ninguém reclama.
- Revisor: confere o artefato contra a lista do que não pode ser consumido, os conectores e as permissões, e registra o que encontrou.
- Aprovador: decide se o artefato vira institucional e responde por ele, em geral quem responde pelo resultado da área.
Se há dados pessoais, o encarregado, definido no art. 5º, VIII, da LGPD como o canal entre controlador, titulares e ANPD, entra como consultado na governança de IA do time. O artigo sobre AI Governance em compliance trata de comitê e métricas para organizações maiores. Pergunte à liderança: “Quem, pelo nome, aprova um agente novo hoje, e em quantos dias responde?”
O que a governança de IA custa e onde ela falha
A primeira falha da governança de IA é o excesso. Regra pesada, com formulário longo e semanas de espera, empurra o uso para a IA paralela, a conta pessoal fora de qualquer registro. A pesquisa da Microsoft e do LinkedIn já mostra uso que não é contado. Que regra punitiva piora isso é inferência do Club Martech, não dado; o caminho é fazer o ambiente único ser mais fácil que a alternativa.
A segunda falha da governança de IA é o inventário que desatualiza. Artefato muda de modelo, ganha conector e perde dono quando a pessoa sai. Sem data de revisão, a lista vira retrato antigo. Revise mais vezes o que toca dado pessoal ou age sozinho e arquive o que ninguém revisa.
A terceira é esperar a lei para só então começar a governança de IA. O PL 2338/2023, marco legal da IA, foi aprovado no Senado e enviado à Câmara em 17 de março de 2025 (Senado Federal).
Na ficha da Câmara consultada em 23 de outubro de 2026, a situação é “Aguardando Parecer do(a) Relator(a)” na Comissão Especial, com o deputado Aguinaldo Ribeiro designado relator em 20 de maio de 2025 (Câmara dos Deputados). O texto ainda pode mudar e não é lei. A LGPD, por outro lado, já vale hoje para qualquer dado pessoal que entre num prompt.
Próximos passos para começar a governança de IA no seu time
Você não precisa de ferramenta nova para iniciar a governança de IA. Em uma semana dá para ter o primeiro inventário:
- Abra uma planilha de inventário com nome, dono, finalidade, dados, conectores, modelo e versão, status e data de revisão. Peça a cada pessoa os três artefatos de IA que mais usa, como registro, não punição.
- Escreva em uma página a lista do que não entra: dados pessoais, dados de clientes, credenciais e financeiro. Leve ao jurídico ou ao encarregado de dados.
- Escolha o ambiente único e anuncie a data a partir da qual todo artefato que alimenta número de diretoria ou fala com cliente precisa viver lá.
- Nomeie, pelo nome, dono, revisor e aprovador, com o prazo de resposta de cada um.
- Marque a primeira revisão da governança de IA para daqui a três meses. O artefato sem dono ou sem revisão nessa data vai para o arquivo.
Comece pelo passo 1 ainda hoje: a primeira lista da governança de IA, mesmo incompleta, mostra quantos artefatos existem e quantos têm dono.
