Dar a um agente de inteligência artificial acesso de execução no seu computador muda bastante a produtividade do marketing. Uma tarefa que levava horas de navegação manual passa a ser concluída em poucos segundos diretamente pelo terminal, desde a pesquisa de concorrentes até o upload de rascunhos estruturados no CMS.
Porém, esse mesmo poder de execução carrega vulnerabilidades operacionais que merecem atenção. Quando você instala uma skill de terceiros ou conecta um servidor via protocolo MCP, está autorizando aquele modelo a executar comandos, ler dados em disco e interagir com ferramentas conectadas ao seu perfil.
Se o código contiver uma vulnerabilidade ou uma instrução maliciosa oculta, o prejuízo pode ir desde a perda acidental de arquivos locais até o vazamento de credenciais de anúncios e bases confidenciais de clientes.
Neste guia prático, apresentamos um checklist de auditoria em cinco etapas para validar qualquer extensão de IA antes de colocá-la para rodar na sua operação. Para conhecer fontes confiáveis onde buscar pacotes seguros, veja nosso guia de onde achar skills de IA.
O Perigo Real de Executar Extensões de Terceiros no seu Computador
O ambiente de linha de comando é poderoso porque oferece acesso direto aos recursos da máquina. Ao instalar extensões desconhecidas sem validação prévia, sua empresa fica exposta a quatro ameaças críticas:
- Injeção de comandos via prompt: Instruções manipuladas podem convencer o modelo a executar comandos maliciosos no shell, como apagar pastas inteiras de projetos ou alterar permissões de segurança do sistema operacional.
- Exfiltração silenciosa de dados confidenciais: Scripts camuflados em arquivos de documentação podem varrer variáveis de ambiente em busca de tokens de API de plataformas de anúncios e enviá-los via requisições HTTP ocultas.
- Ataques de cadeia de suprimentos: Pacotes comunitários que dependem de bibliotecas externas sem versão fixada podem ser corrompidos caso a conta de um mantenedor intermediário seja comprometida.
- Sobrecarga de custos por loop infinito: Falhas lógicas em arquivos de procedimento podem fazer o agente entrar em chamadas repetitivas de API, gerando custos inesperados em tokens e sobrecarga de infraestrutura.
Para entender como configurar o agente local com limites adequados de execução e governança, consulte nosso artigo sobre Claude Code para marketing.
As Quatro Camadas Essenciais de Risco em Extensões de Agentes
Para conduzir uma avaliação técnica estruturada, dividimos o risco de qualquer extensão em quatro camadas analíticas:
- Camada de Instruções: O texto puro em Markdown que orienta o comportamento do modelo. Aqui podem residir desvios de tom, ordens para ignorar limites éticos e instruções ocultas de prioridade que distorcem o raciocínio da IA.
- Camada de Permissões: Os privilégios declarados pela ferramenta no sistema operacional. Extensões que solicitam acesso root, gravação fora da pasta do projeto ou execução irrestrita de comandos de rede devem ser imediatamente barradas.
- Camada de Dependências: Bibliotecas externas em linguagens como Python ou Node.js exigidas para a extensão funcionar. Cada dependência extra representa uma porta a mais no sistema e precisa ser auditada.
- Camada de Conexão de Rede: O tráfego externo realizado pela extensão. Scripts analíticos e formatadores de texto não precisam fazer requisições para domínios que não constam em sua documentação pública.
Ao inspecionar essas quatro camadas antes da execução, você reduz bastante o risco de incidentes, sem eliminá-lo. Veja também como organizar fluxos de trabalho no guia de BPMN para Marketing Operations.
Tabela Comparativa: Níveis de Privilégio de Skills e Conectores
Classificar as extensões pelo grau de privilégio solicitado facilita a tomada de decisão da equipe técnica:
| Nível de Privilégio | O que a Extensão Pode Fazer | Risco Operacional | Exemplo Comum | Ação de Governança |
|---|---|---|---|---|
| Somente Leitura Local | Lê arquivos específicos da pasta do projeto | Muito Baixo | Formatadores de Markdown, auditores de estilo | Instalação livre após inspeção visual do texto |
| Leitura com Rede Aberta | Lê o disco e faz buscas em sites externos | Moderado | Agentes de pesquisa web, extratores de notícias | Exigir lista fechada de domínios permitidos |
| Escrita no Repositório | Modifica e cria arquivos na pasta local | Alto | Conectores de CMS, geradores de código | Exigir controle de versão Git e modo de revisão humana |
| Acesso a Chaves de Sistema | Manipula credenciais e variáveis do sistema | Crítico | Conectores de gateway de pagamento e bancos | Proibido em máquinas de produção sem contêiner isolado |
Checklist de Auditoria em Cinco Etapas Antes do Primeiro Comando
Antes de digitar qualquer comando de instalação, passe o pacote pelo seguinte checklist de cinco etapas práticas:
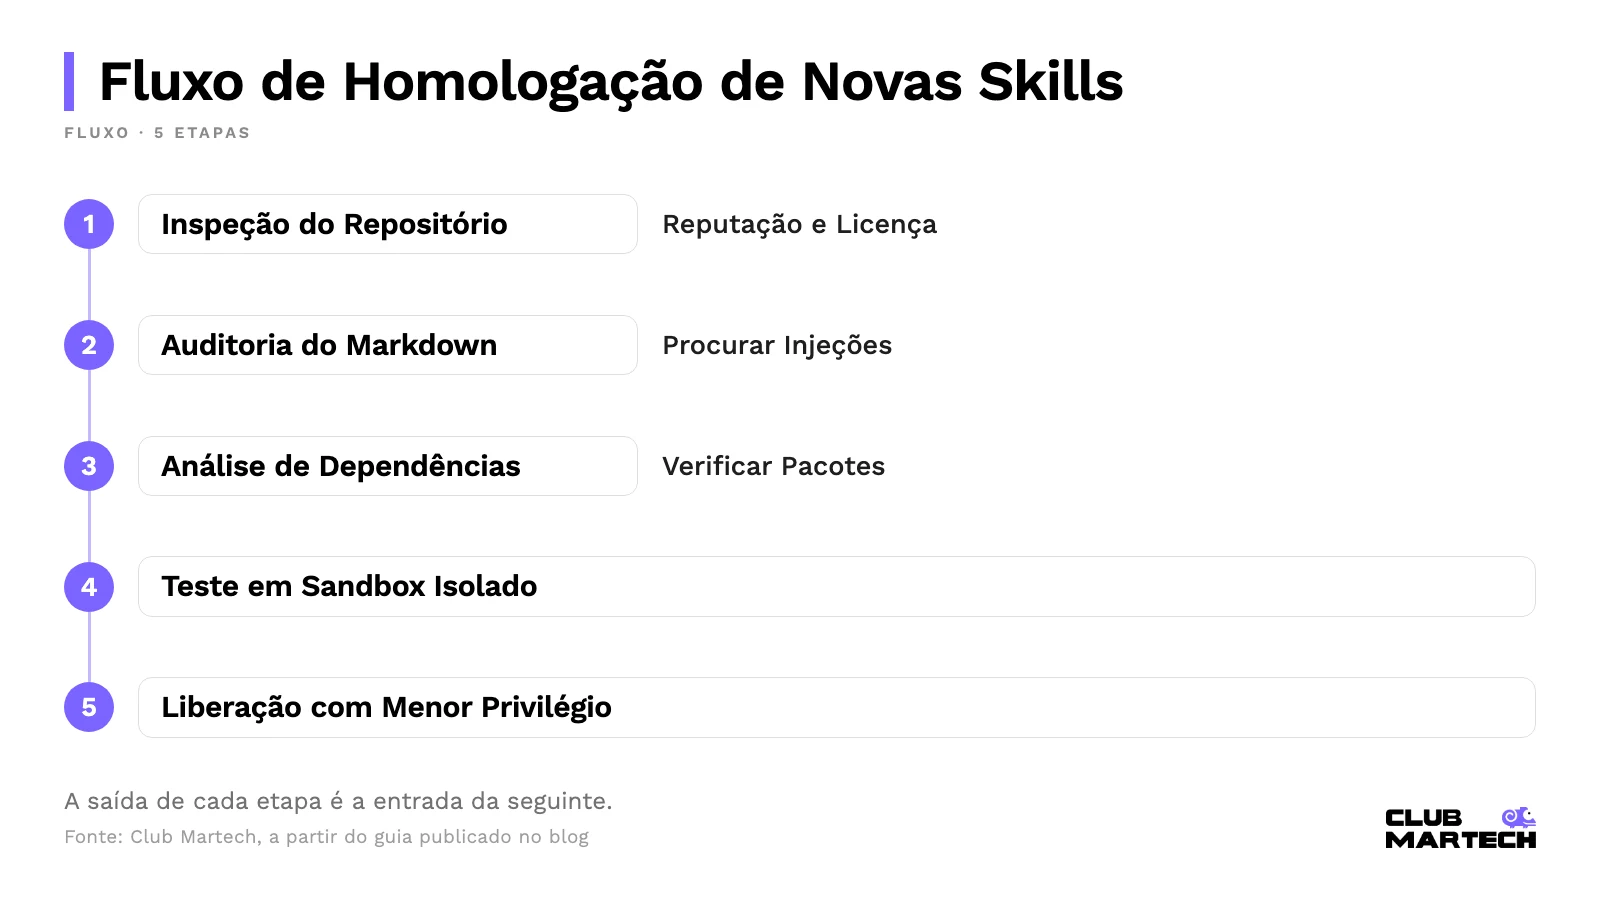
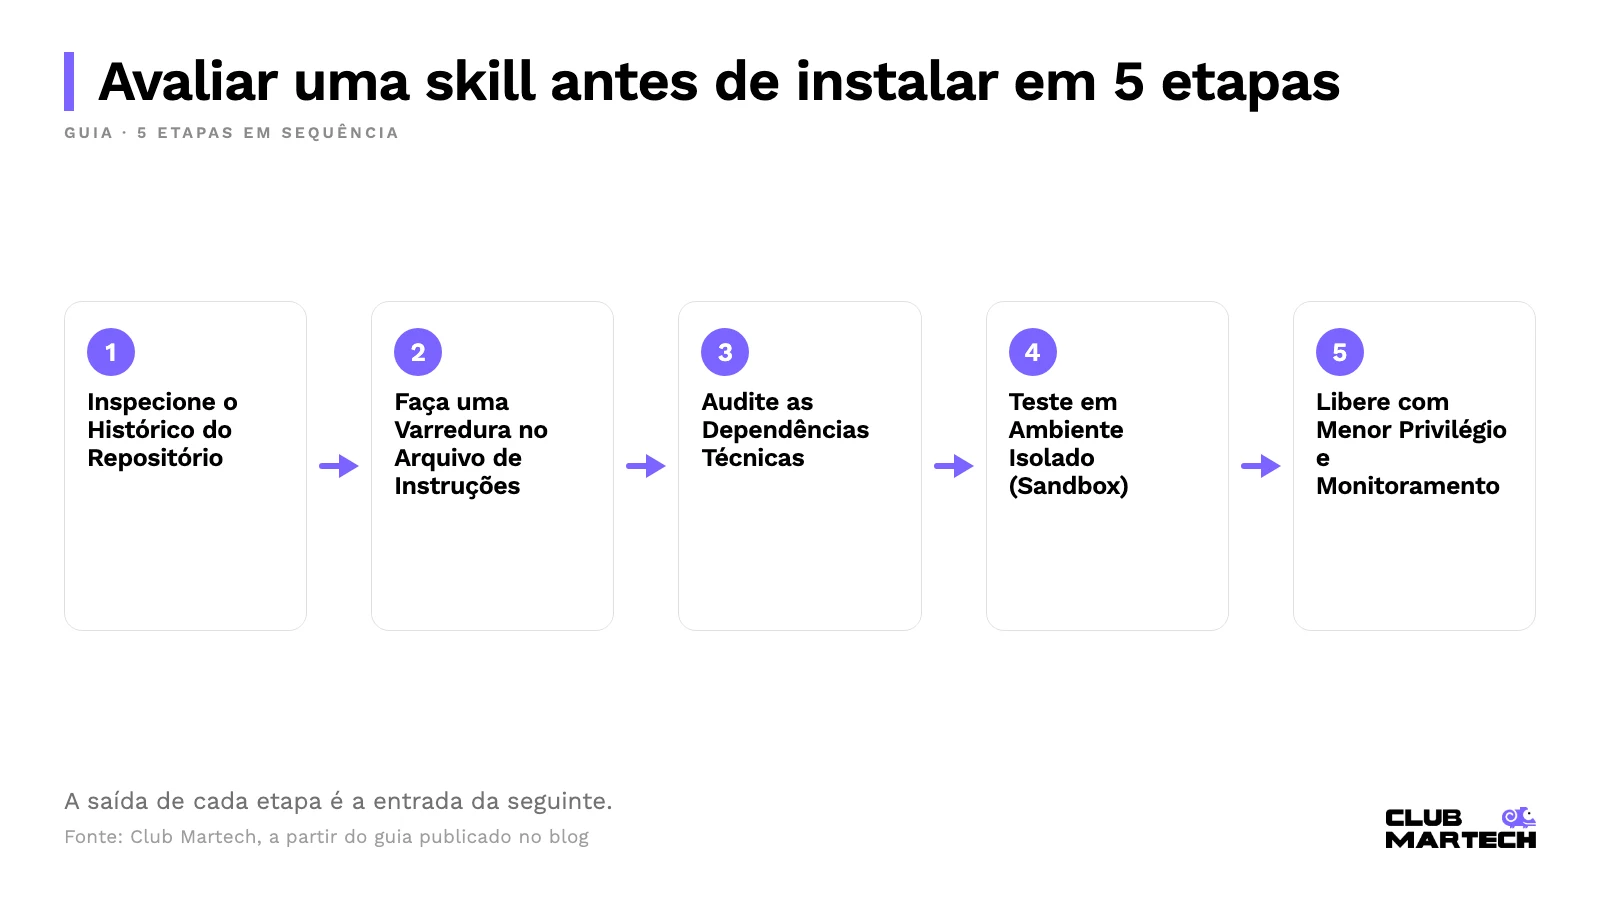
Etapa 1: Inspecione o Histórico do Repositório
- O projeto possui licença de código aberto clara e compatível com uso comercial (MIT, Apache 2.0)?
- Existem múltiplos colaboradores e commits regulares ou o código depende de uma única pessoa anônima?
- Os relatórios de problemas (Issues) e atualizações (Pull Requests) são respondidos com transparência técnica pelo autor?
Etapa 2: Faça uma Varredura no Arquivo de Instruções
- Abra o arquivo
SKILL.mdou equivalente no seu editor e faça uma busca por comandos de risco comocurl,wget,eval,rm -rfou menções a variáveis de ambiente ($API_KEY). - Verifique se o prompt força o modelo a fingir que é outro sistema ou a ocultar comportamentos do operador no terminal.
Etapa 3: Audite as Dependências Técnicas
- Se houver um arquivo
package.jsonourequirements.txt, confira se as versões das bibliotecas estão travadas em lançamentos consolidados. - Execute uma checagem de vulnerabilidades conhecidas com comandos como
npm auditou ferramentas equivalentes antes de instalar pacotes na máquina.
Etapa 4: Teste em Ambiente Isolado (Sandbox)
- Nunca teste pacotes desconhecidos no diretório onde residem os dados oficiais e confidenciais da sua empresa.
- Crie uma pasta temporária com arquivos fictícios e rode a extensão no modo de simulação (modo dry-run).
Etapa 5: Libere com Menor Privilégio e Monitoramento
- Autorize a extensão com permissões restritas e acompanhe os primeiros logs de execução no terminal para validar o comportamento do agente.
- Mantenha um registro interno com a data de aprovação e o nome do profissional responsável pela liberação técnica.
- Auditoria de tráfego de rede: Utilize utilitários como lsof ou monitore a saída do terminal para certificar-se de que a extensão não está abrindo portas de escuta ou iniciando conexões com servidores desconhecidos durante o teste.
Para conhecer ferramentas avaliadas com esse critério, confira nosso catálogo de agentes de IA para marketing.
Como Isolar Execuções com Sandboxing e Ambientes Descartáveis
Para operações de marketing que manipulam bases estratégicas de clientes ou dados financeiros, o isolamento técnico é obrigatório. As duas abordagens mais eficientes são:
- Contêineres descartáveis (Docker): Rodar a sessão do agente dentro de um contêiner configurado para montar apenas a pasta do projeto atual. Se a extensão tentar acessar diretórios superiores do sistema operacional, o próprio contêiner bloqueia a chamada de forma transparente.
- Perfis de usuário sem privilégios: Criar um perfil de usuário no sistema operacional dedicado exclusivamente a rodar tarefas de IA, sem autorização para executar comandos de administrador (
sudo) ou acessar pastas de outros perfis.
Essa camada extra reduz o impacto de uma falha ou de um comando errado, mas não substitui backup nem revisão.
Scripts Práticos de Terminal para Automatizar a Auditoria
Em vez de depender apenas da leitura manual de cada arquivo, você pode automatizar a triagem de segurança utilizando comandos simples do terminal antes de autorizar a execução do agente:
# 1. Procurar comandos potencialmente perigosos em arquivos de instrução
grep -rnE "(eval(|exec(|rm -rf|curls|wgets|chmods+x)" ./skills/

# 2. Verificar tentativas de leitura de variáveis de ambiente com segredos
grep -rnE "($API_KEY|$TOKEN|$SECRET|.env|id_rsa)" ./skills/

# 3. Listar todos os domínios e URLs externas citadas no pacote
grep -rohE "https?://[a-zA-Z0-9.-]+" ./skills/ | sort -u
O que Fazer com os Resultados do Terminal
- Se houver chamadas a
rm -rfouchmod: Exija que a extensão justifique a necessidade de alterar permissões no sistema. Na maioria das rotinas de marketing, essas chamadas são desnecessárias e merecem atenção imediata. - Se encontrar variáveis sensíveis sem sanitização: Bloqueie a instalação até que a extensão seja refatorada para ler parâmetros através de cofres cifrados ou variáveis isoladas no escopo do comando.
- Se surgirem domínios desconhecidos: Verifique se as URLs correspondem a serviços legítimos documentados. Qualquer chamada para encurtadores de link ou serviços temporários de armazenamento deve ser descartada.
Essa rotina simples de inspeção é rápida e ajuda a pegar as armadilhas mais comuns de segurança em ambientes de linha de comando.
Guia de Resposta Rápida: O que Fazer se uma Extensão Suspeita for Executada
Se você perceber comportamentos anormais durante uma sessão do agente no terminal — como tentativas de comunicação com servidores desconhecidos ou solicitações indevidas de senha —, aja imediatamente:
- Interrompa o processo na hora: Pressione
Ctrl + Cno terminal ou encerre o processo do agente pelo monitor de atividades do sistema. - Revogue credenciais ativas: Se chaves de API estiverem acessíveis no ambiente da sessão, acesse o painel das ferramentas de terceiros e regenere os tokens imediatamente.
- Inspecione o histórico do Git: Rode os comandos
git statusegit diffpara verificar exatamente quais arquivos locais foram criados, editados ou removidos. - Isole e documente o pacote: Remova o repositório clonado da máquina e registre o ocorrido no repositório interno da equipe para que ninguém reinstale o pacote.
Segurança bem resolvida deixa a equipe testar novas skills sem expor credenciais nem arquivos importantes.