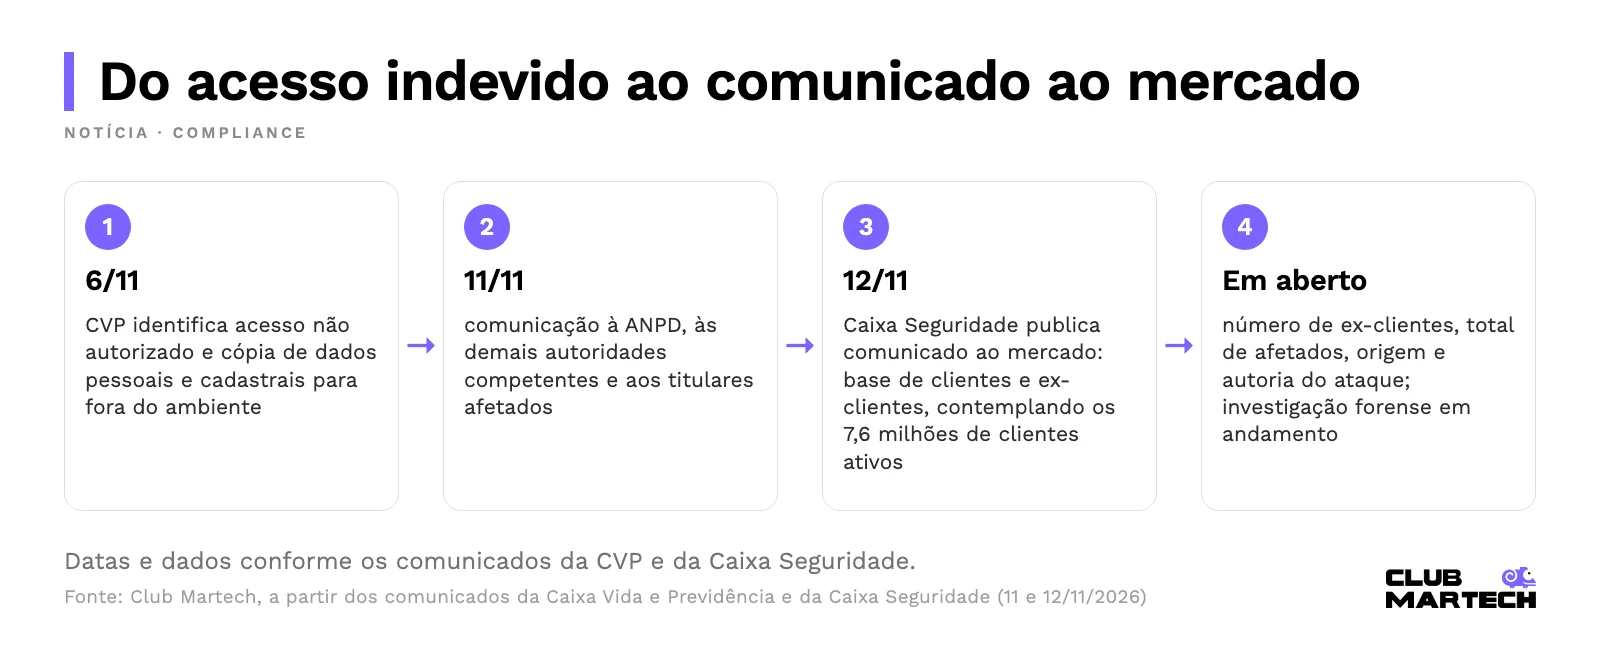
A Caixa Vida e Previdência (CVP), investida da Caixa Seguridade, confirmou um incidente de segurança cibernética com cópia de dados pessoais e cadastrais para fora do seu ambiente tecnológico. Segundo o comunicado ao mercado da Caixa Seguridade, de 12 de novembro de 2026, a CVP identificou o acesso não autorizado em 6 de novembro e comunicou o caso à ANPD, às demais autoridades competentes e aos titulares afetados em 11 de novembro.
A base atingida inclui clientes e ex-clientes e, segundo a empresa, contempla a integralidade dos 7,6 milhões de clientes ativos da CVP. O comunicado não informa quantos ex-clientes estão nessa base, então o total de pessoas afetadas segue sem número oficial. A origem do ataque e a autoria também não foram divulgadas.
O que a empresa informou
Segundo a Caixa Seguridade e o comunicado aos titulares publicado pela CVP:
- Dados expostos: nomes e CPFs e, em parte dos registros, endereços, telefones, e-mails e data de nascimento. A CVP diz que as informações envolvidas podem variar de uma pessoa para outra.
- O que não foi comprometido até agora: com base na apuração preliminar, a empresa diz não haver indícios de comprometimento de dados financeiros ou de autenticação, como valores de apólices, saldos de previdência, dados bancários ou senhas.
- Contenção: os mecanismos usados no ataque foram identificados e bloqueados, e medidas adicionais de proteção foram implementadas.
- Investigação: segue em andamento com apoio de consultoria externa especializada em perícia forense, para determinar a origem, a extensão e os impactos do incidente. A empresa também monitora a internet para identificar eventual exposição dos dados.
- Quem está sendo avisado: titulares com exposição de telefone celular e e-mail e os grupos vulneráveis, com recomendações de proteção diante do risco de fraude. A CVP abriu ainda um canal por e-mail para dúvidas de clientes.
- Operação: segundo a CVP, não houve impacto à assistência prestada aos clientes nem à continuidade das operações.
Por que isso importa para quem guarda dados de clientes
O comunicado cita a LGPD (Lei nº 13.709/2018) ao informar a comunicação à ANPD e aos titulares. Pelas datas divulgadas, foram cinco dias entre a identificação e essa comunicação; as fontes não informam o prazo legal aplicado. Na leitura do Club Martech, o comunicado dá destaque a quem teve celular e e-mail expostos, canais pelos quais um golpista consegue chegar à pessoa: esses titulares e os grupos vulneráveis estão sendo avisados com recomendações de proteção.
A CVP também descreve o risco de fraude. Segundo a empresa, o fato de alguém conhecer seu nome, CPF ou endereço não comprova que o contato seja legítimo. Para times de marketing e CRM, isso pode pesar de dois jeitos. Na leitura do Club Martech, golpes com dados reais podem imitar a comunicação de marcas conhecidas, o que pode reduzir a confiança do cliente em mensagens verdadeiras. E bases de leads costumam guardar o mesmo tipo de dado cadastral exposto aqui.
O que conferir na sua operação
- Inventário de dados: saiba quais campos cada ferramenta guarda (CRM, automação de e-mail, planilhas de leads) e quem tem acesso a eles. Sem esse mapa, fica difícil dizer quais titulares avisar.
- Minimização: pergunte se CPF, data de nascimento ou endereço são mesmo necessários para a finalidade da campanha.
- Dados de ex-clientes: a base da CVP incluía ex-clientes. Revise por quanto tempo sua operação mantém dados de quem já saiu e com qual justificativa.
- Plano de resposta: defina antes quem decide, quem fala com a ANPD e quem redige o aviso aos titulares. A governança e o controle de acesso aos dados de marketing entram nesse desenho.
- Aviso ao titular: tenha um modelo que diga o que aconteceu, quais dados foram afetados e como a pessoa pode se proteger, a mesma estrutura do comunicado da CVP.
- Padrão das suas mensagens: deixe claro para a base quais pedidos sua marca nunca faz por mensagem, como senha, código de autenticação ou Pix. Isso ajuda o cliente a reconhecer uma tentativa de golpe. O guia de LGPD para marketing e dados ajuda a revisar o resto do processo.
E agora?
A investigação técnica continua, e a CVP diz que vai atualizar o comunicado se surgirem novas informações relevantes. A Caixa Seguridade afirma que manterá o mercado informado sobre desdobramentos. Seguem em aberto o número total de pessoas afetadas, a origem do ataque e a autoria. Se você é cliente ou ex-cliente, a orientação da própria CVP é desconfiar de ligações, mensagens ou e-mails inesperados que peçam pagamento, senha, código ou Pix, mesmo quando quem fala conhece seus dados, e confirmar qualquer pedido pelos canais oficiais da empresa por iniciativa própria.