Desde 10 de novembro de 2026, contas do GitHub comprometidas abrem pull requests (propostas de alteração no código) e enviam um script que rouba segredos (senhas e tokens de acesso a outros sistemas) de automações do GitHub Actions. A campanha wfx foi documentada pela O3 Security em análise publicada em 12 de novembro e pela Aikido, que a acompanha como wfx-loot em relatório do mesmo dia.
Segundo a O3, o wfx não explora falha do GitHub: usa credenciais roubadas e o acesso que cada repositório já concede. Nenhuma das duas aponta um autor.
O que as empresas descreveram
Segundo a O3 e a Aikido:
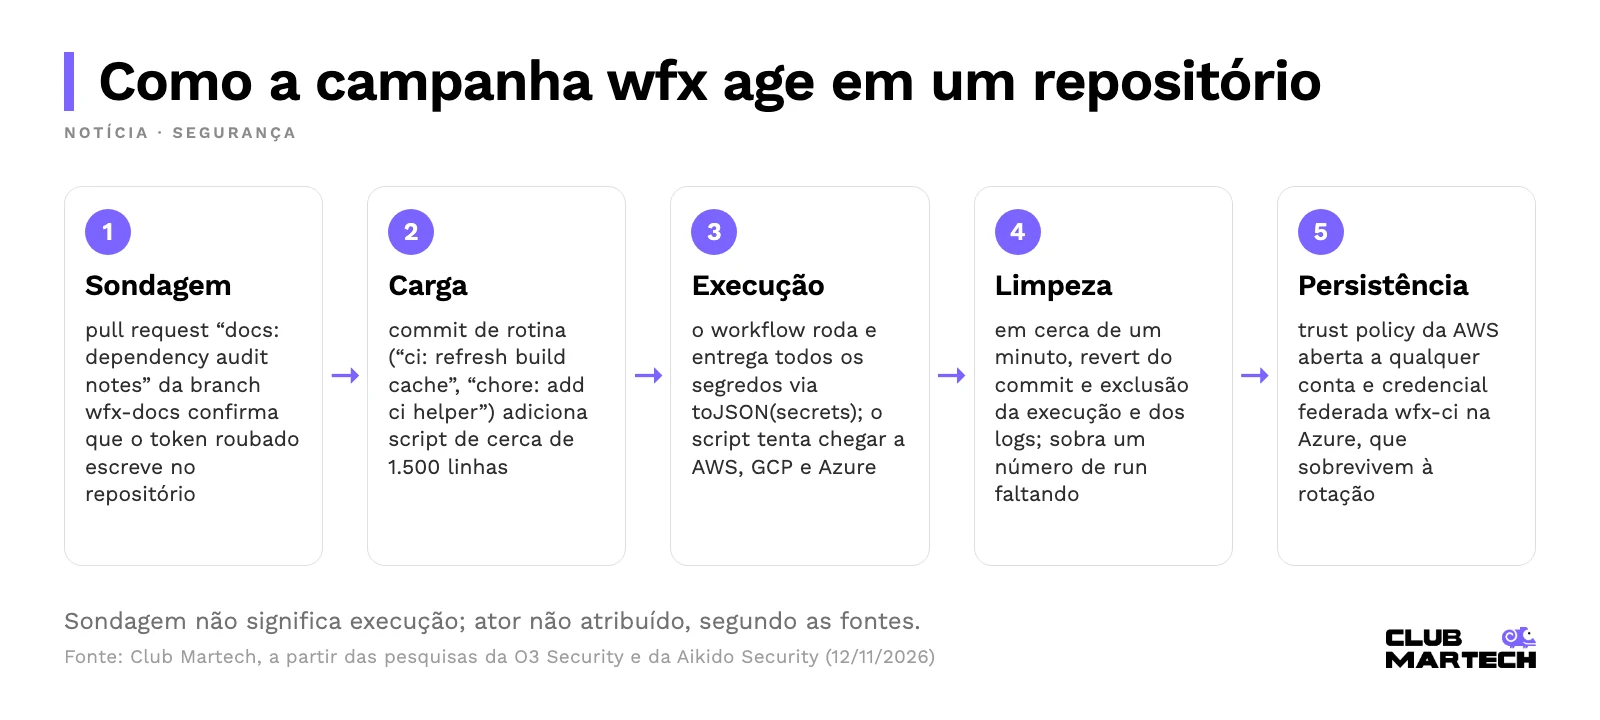
- Sondagem: o atacante abre um pull request de documentação para confirmar que o token roubado escreve no repositório.
- Carga: onde as permissões deixam, vem um commit com mensagem de rotina que adiciona um script de shell de cerca de 1.500 linhas.
- Coleta: segredos e variáveis do repositório, o GITHUB_TOKEN, credenciais de nuvem e chaves de IA.
- Limpeza: em cerca de um minuto, o atacante reverte o commit e apaga a execução e os logs.
- Persistência: o script pode abrir a regra de acesso (trust policy) de um papel na AWS para qualquer conta e criar na Azure uma credencial federada wfx-ci, um acesso que não depende de senha. Segundo a O3 e a Aikido, esses acessos sobrevivem à troca de chaves.
- Escala: segundo a Aikido, 4.837 contas comprometidas abriram pull requests de sondagem em 61.764 repositórios, e há indícios de que a carga rodou em pelo menos 1.806. A O3 contou 64.865 pull requests com o título da sondagem às 9h17 UTC de 12/11, 58.543 ainda abertos.
As duas empresas tratam esses números como piso, medidos em horários e métodos diferentes. Segundo a O3, a busca do GitHub só enxerga repositórios públicos e branches padrão, e a Aikido diz que as execuções podem estar subestimadas porque os logs foram apagados. Uma sondagem não significa execução: segundo a O3, ela indica um login válido, não uma invasão.
Por que isso importa para times de marketing
Quando uma equipe de marketing automatiza rotinas no GitHub Actions, os tokens da operação (mídia, CMS, analytics, CRM e chaves de IA) podem estar guardados ali. Segundo a O3, o script recebe de uma vez todos os segredos do repositório, via toJSON(secrets). Na leitura do Club Martech, um workflow que publica conteúdo, envia conversões ou roda um agente com chave de IA pode entrar no alcance do wfx se a conta de alguém com acesso a ele foi comprometida.
Na leitura do Club Martech, vale conferir também os repositórios que ficam fora da engenharia, como o de um site ou de uma integração. A notícia sobre agentes de código que deixam senhas e chaves no GitHub trata de outro jeito de segredos irem parar em repositórios. Para pôr o controle na rotina, leia sobre DevSecOps sem perder velocidade.
O que conferir nos seus repositórios
- Pull requests e branches: procure, a partir de 10/11, o título “docs: dependency audit notes”, a branch wfx-docs e branches chore/ seguidas de oito caracteres.
- Commits: “ci: refresh build cache”, “chore: add ci helper”, “chore: add dependency audit workflow”, “ci: restore” e “ci: cleanup”.
- Execuções: na aba Actions, um número de run faltando logo depois de um desses commits é muitas vezes o único rastro, segundo as duas empresas. A lacuna pode ter causa inocente, então confirme.
- Se só houve sondagem: a O3 recomenda tratar a conta que abriu o pull request como comprometida, travar e revisar o acesso, mesmo sem carga executada.
Se a carga rodou no seu repositório
Entre os passos que a O3 recomenda, nesta ordem:
- Trave a conta: revogue tokens, autorizações OAuth, chaves SSH e sessões do autor do commit, troque a senha e exija MFA resistente a phishing (contas de bot também entram no bloqueio).
- Assuma a perda: considere comprometido todo segredo e variável que os workflows do repositório podiam ler.
- Rotacione: chaves de nuvem, tokens de pacotes e de publicação e chaves de provedores de IA.
- Revise a nuvem: apague credenciais federadas wfx-ci no Entra, restaure trust policies da AWS que aceitam qualquer conta e remova chaves de acesso criadas desde 10/11 que ninguém reconhece.
- Máquinas da equipe: quem rodou npm install num commit afetado pode ter executado o hook do script no próprio computador, e as credenciais dela também entram na rotação.
E agora?
Segundo a O3, cópias mais novas do script, a partir de 12/11, passaram a enviar os dados pelo Telegram, algumas só por ele, em vez dos três IPs de coleta, então um bloqueio só por IP deixa passar parte dos casos. Para casos futuros, a O3 sugere dar a cada workflow do GitHub Actions só a permissão mínima, como contents: read, e aceitar na nuvem apenas uma branch ou um ambiente específico do repositório.