O intervalo entre a correção de uma falha e o primeiro ataque contra ela está encolhendo. Em 16 de novembro de 2026, o Google Threat Intelligence Group (GTIG) publicou a nova edição do AI Threat Tracker, feita com a Mandiant. Segundo o relatório, no último trimestre o grupo identificou, pela primeira vez, atacantes usando sistemas com LLMs para descobrir e explorar vulnerabilidades de ponta a ponta, sem humano no processo.
O que o relatório descreve
Segundo o GTIG:
- Exploração sem humano no meio: o grupo achou um servidor exposto com um sistema de vários agentes, chamado exploit_agent, ligado a vários LLMs. Ele compara o código de aplicações web populares antes e depois de cada correção, aponta possíveis falhas, escreve exploits e os executa sem intervenção humana. Os dados das vítimas no servidor sugerem que o alvo eram sites franceses de mídia, entretenimento e educação.
- WordPress no exemplo: uma das figuras mostra o sistema analisando a checagem de permissão do plugin Spectra (Ultimate Addons for Gutenberg), versão 2.19.25. O relatório não diz se essa análise virou ataque.
- Ferramentas de invasão com agentes: o GTIG viu projetos de código aberto feitos para testes de invasão, como CAIRN e PentAGI, em uso em ataques reais, e testes com o CyberStrikeAI. Em 13/11, um alerta do FBI sobre o ARTEX, ferramenta similar, citou análise da Microsoft segundo a qual algumas invasões foram do alvo inicial ao acesso privilegiado em menos de três horas.
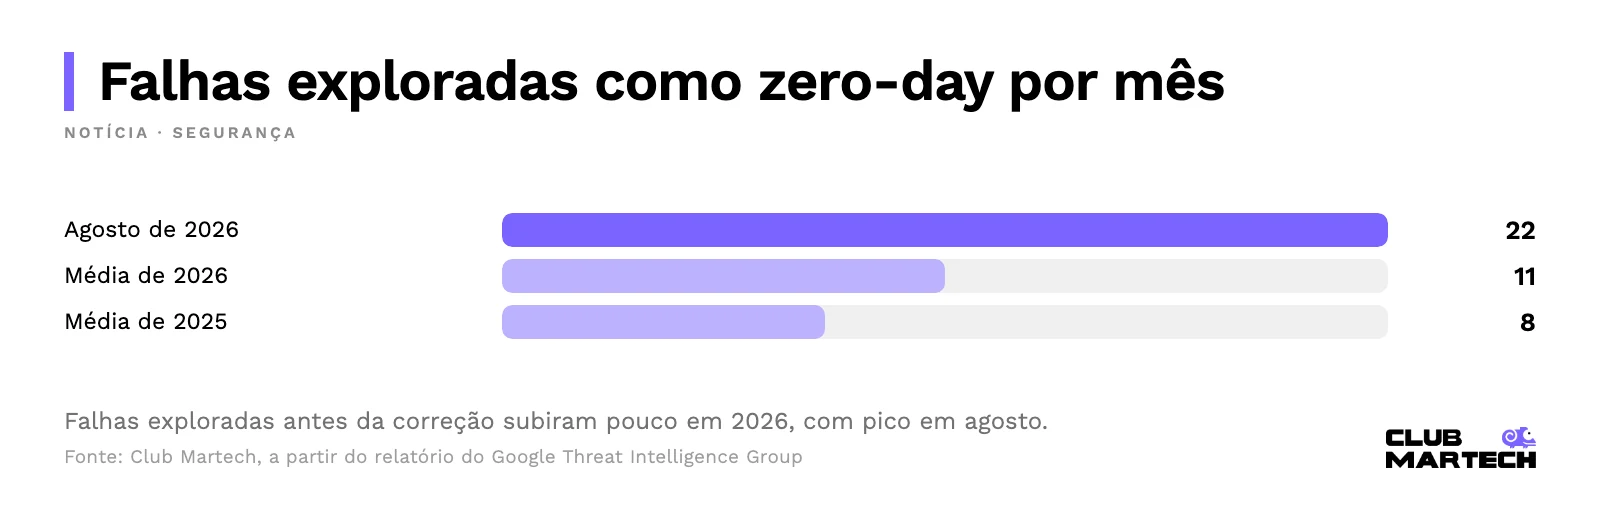
- Mais falhas exploradas: divulgações e exploits quase dobraram de janeiro a agosto de 2026. As falhas exploradas antes de ter correção (zero-day) subiram pouco, de uma média de 8 por mês em 2025 para 11 por mês em 2026, até o pico de 22 em agosto. No caso do PaperCut, citado no relatório, pesquisadores geraram exploits funcionais com LLMs em até um dia após a divulgação, e uma campanha contra centenas de organizações veio quatro dias depois, segundo a GreyNoise.
- Roubo de acesso a IA (LLMJacking): criminosos usam credenciais roubadas para consumir a cota de IA e a nuvem da vítima. Em casos atendidos pela Mandiant, a cobrança fraudulenta passou de US$ 100 mil num dia e, nos piores, somou US$ 1 milhão até a contenção.
- Configuração de agente no ataque: em invasões a empresas de criptomoedas, um grupo suspeito de ligação com a Coreia do Norte (o GTIG o chama de MIDNIGHT NEPTUNE, com ressalva) entrou com perfis falsos de recrutador. Já dentro da empresa, alterou arquivos .claude/settings.json em repositórios internos para baixar um backdoor quando alguém abrisse o Claude Code.
- Desinformação e anúncio: redes que vivem de receita de publicidade usam LLMs para achar temas políticos lucrativos e nichos de CPM alto, e produzem caça-cliques em volume.
Por que isso importa para quem trabalha com marketing
Em muitas empresas, site institucional, landing page, plugin de formulário e integração com CRM ficam na mão do marketing. Com exploits saindo em dias, a janela de “atualizo semana que vem” tende a ficar perigosa, na leitura da gente. O próprio GTIG diz que as invasões seguem usando o básico, como credencial roubada e sistema sem atualização; o que muda é a velocidade.
A parte de LLMJacking também conversa com o marketing. No relatório, a entrada vem de credenciais de nuvem e de sessão roubadas, inclusive achadas em repositórios públicos do GitHub, e a conta sobe em horas. Por isso vale tratar chave de IA como credencial de nuvem. O caso do Claude Code mostra que a configuração do agente também passa a ser algo a proteger. A Apiiro mostrou agentes de código deixando segredos no GitHub.
O que conferir agora
- Atualização de plugins: liste os plugins do seu WordPress e veja quem aplica as correções e em quanto tempo. O relatório cita as falhas PHP2Shell como exemplo: o código corrigido vazou antes do patch e logo apareceram centenas de exploits falsos para conferir.
- Chaves de IA: mapeie as chaves usadas em automações, tire do código as que estiverem em repositório e ponha limite de gasto e alerta de consumo.
- Configuração dos agentes: se o time usa Claude Code ou outro agente de código, trate os arquivos de configuração do repositório como código revisado. O guia de Claude Code para marketing mostra onde esses arquivos ficam.
- Publicidade e marca: se você compra mídia programática, confira as listas de bloqueio de sites. As redes de caça-cliques descritas vivem de anúncio.
E agora?
O GTIG espera que esses ataques fiquem cada vez mais automáticos e mais discretos conforme os modelos melhoram. O Google diz que derrubou contas e projetos ligados às atividades descritas e cita o Google AI Threat Defense como resposta. Para quem não tem time de segurança, a gente sugere começar pelo básico: encurtar o tempo entre a correção e a atualização e saber onde estão as chaves.