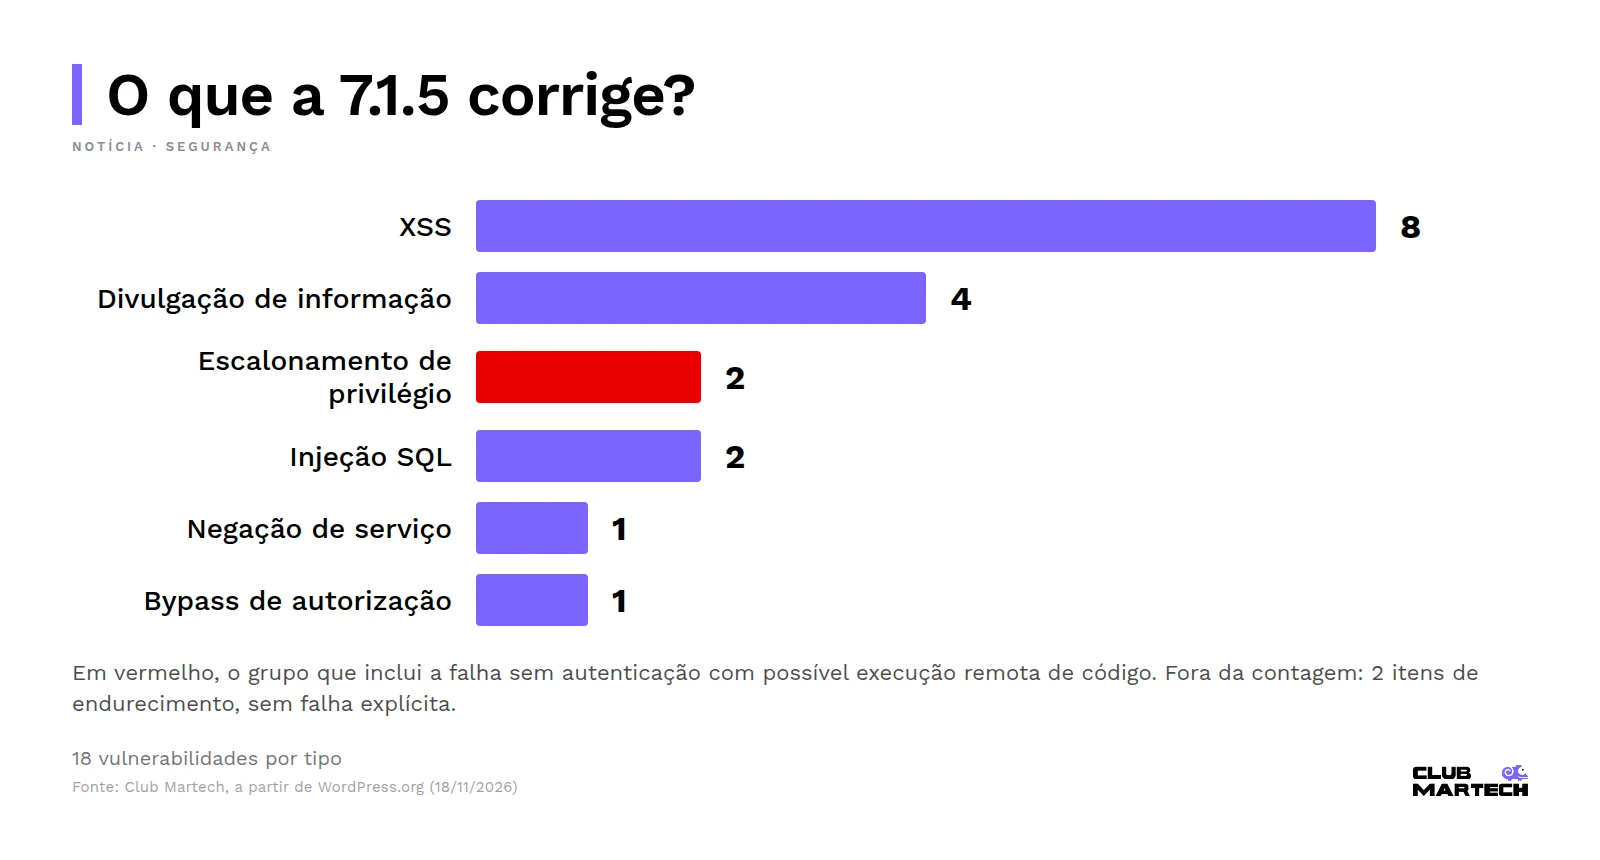
O WordPress, base do site de muitas equipes de marketing, ganhou uma atualização de segurança. A versão 7.1.5 corrige 18 vulnerabilidades, e a de maior gravidade segundo o anúncio pode ser explorada sem login e levar à execução remota de código. O anúncio oficial é de 18 de novembro de 2026.
A Search Engine Journal resumiu o pacote como 18 vulnerabilidades mais duas melhorias de segurança. A conta bate com a lista do WordPress, que traz 20 itens, dois deles de endurecimento sem falha explícita.
O que foi anunciado
Segundo o anúncio do WordPress, as correções são estas:
- Maior gravidade: escalonamento de privilégio sem autenticação por atributos do bloco Template Part, que podia levar a execução remota de código.
- Multisite: um Administrador de site podia assumir uma conta de Super Admin por prévias de menus do Customizer.
- Injeção SQL: em WP_Meta_Query, por valores de relação aninhados, e pela configuração de página inicial nas prévias de changeset do Customizer.
- XSS: oito falhas, entre elas um XSS armazenado sem autenticação, por atributos de shortcode em comentários.
- Divulgação de informação: quatro falhas, como termos de taxonomias privadas expostos sem autenticação pela busca da REST API e e-mails de usuários no endpoint de comentários.
- Outras: negação de serviço sem autenticação por pingbacks em lote do XML-RPC e bypass de autorização para quem tem perfil Author ou superior na edição de comentários no admin.
Como atualizar e o que ainda falta
O WordPress recomenda atualizar os sites imediatamente. Quem tem atualização automática em segundo plano ativa recebe a 7.1.5 sem fazer nada. Para versões mais antigas, o anúncio diz que as correções estão sendo retroportadas para todos os branches elegíveis, até a 4.7, e que cada retroporte sai conforme ficar pronto.
Por que isso importa para quem trabalha com marketing
O site em WordPress concentra formulários, páginas de captura, pixels e a base de leads. Em leitura do Club Martech, uma falha que dispensa login e chega à execução remota de código permitiria alterar páginas e tags sem acesso a nenhuma conta da empresa. O anúncio não informa se alguma delas já foi explorada, e o relatório do Google sobre agentes de IA em ataques mostra invasores explorando falhas logo depois da correção.
Vale saber quem aplica a atualização no seu site: a hospedagem, a agência ou a equipe interna. A escolha da plataforma de conteúdo define esse responsável. Sobre outro risco de PHP em sites WordPress, veja as falhas do PHP2Shell.
O que fazer agora
- Confira a versão: abra Painel, Atualizações e veja se o site já está na 7.1.5. Se não estiver, atualize; em site de loja ou de campanha, teste antes em ambiente de homologação.
- Versão antiga: se o site usa outro branch, confirme com a hospedagem se o retroporte do seu branch já saiu, porque o anúncio diz que ele está em andamento.
- Multisite: revise quem tem perfil de Administrador de site, já que uma das falhas levava a Super Admin.
- Acessos de baixo privilégio: várias falhas exigem perfil Contributor, Author ou Editor. Remova contas que não são mais usadas.
- XML-RPC: se nenhuma integração usa, desligue. Duas das correções envolvem esse endpoint: o DoS por pingbacks em lote e a divulgação de informação em wp.getComments.
- Depois de atualizar: teste formulários, checkout e o disparo das tags de conversão.
E agora?
O próximo passo do calendário é o WordPress 7.2, previsto para 8 de dezembro de 2026. O anúncio informa que o 7.2 RC 2 também saiu e já traz todas as correções aplicáveis. Ficam em aberto os retroportes para os branches mais antigos e a divulgação de CVEs, que o texto não traz. Quem mantém sites em versões anteriores à 7.1 deve acompanhar a página do anúncio.