Uma ferramenta de teste A/B virou porta de entrada para código malicioso em sites de grandes marcas. Em 16 de novembro de 2026, um script malicioso foi entregue aos visitantes de ao menos 178 organizações pelo Optimizely Web, segundo a análise da Report URI, empresa que vende monitoramento de scripts. A lista inclui BBC, CNN, Zoom, HSBC, GitLab e Mixpanel.
A Optimizely confirmou o incidente na página de status: um terceiro explorou uma vulnerabilidade no Experimentation e adicionou JavaScript malicioso a alguns projetos de clientes. A empresa diz que corrigiu a falha, removeu o código e tomou medidas para proteger as contas afetadas. Ela não informa quantos clientes foram atingidos nem o que o script fazia: esses dados são da Report URI.
O que aconteceu
Segundo a Report URI:
- Onde o código ficou: no campo Project JavaScript dos projetos, o JavaScript próprio que o cliente escreve no painel e que roda em todas as páginas. O arquivo continuou saindo do CDN oficial da Optimizely. Como o atacante conseguiu escrever nos projetos ainda não foi explicado.
- Tamanho: dos 1.611 snippets que a Report URI conseguiu achar, 188 estavam infectados, de 178 organizações. Ela diz que o número real deve ser maior.
- O que o script fazia: trocava endereços de carteira de criptomoeda pelos do atacante e, a partir das 13h43 UTC, capturava cartão digitado em campo do próprio site (não em iframe de pagamento, como o da Stripe). Em certas situações, enviava cookies sem proteção HttpOnly e prints da página. Em iPhone e iPad com iOS anterior ao 18.7.3 ou ao 26.3, tentava carregar kits de exploração do sistema.
- Dinheiro rastreado: as carteiras do atacante receberam pouco mais de US$ 7 mil em cripto. Não dá para saber quantos cartões ou cookies foram levados.
- Limpeza: às 23h11 UTC de 16/11 (20h11 em Brasília), todos os arquivos infectados estavam limpos. Os domínios do atacante começaram a sair do ar no dia 17.
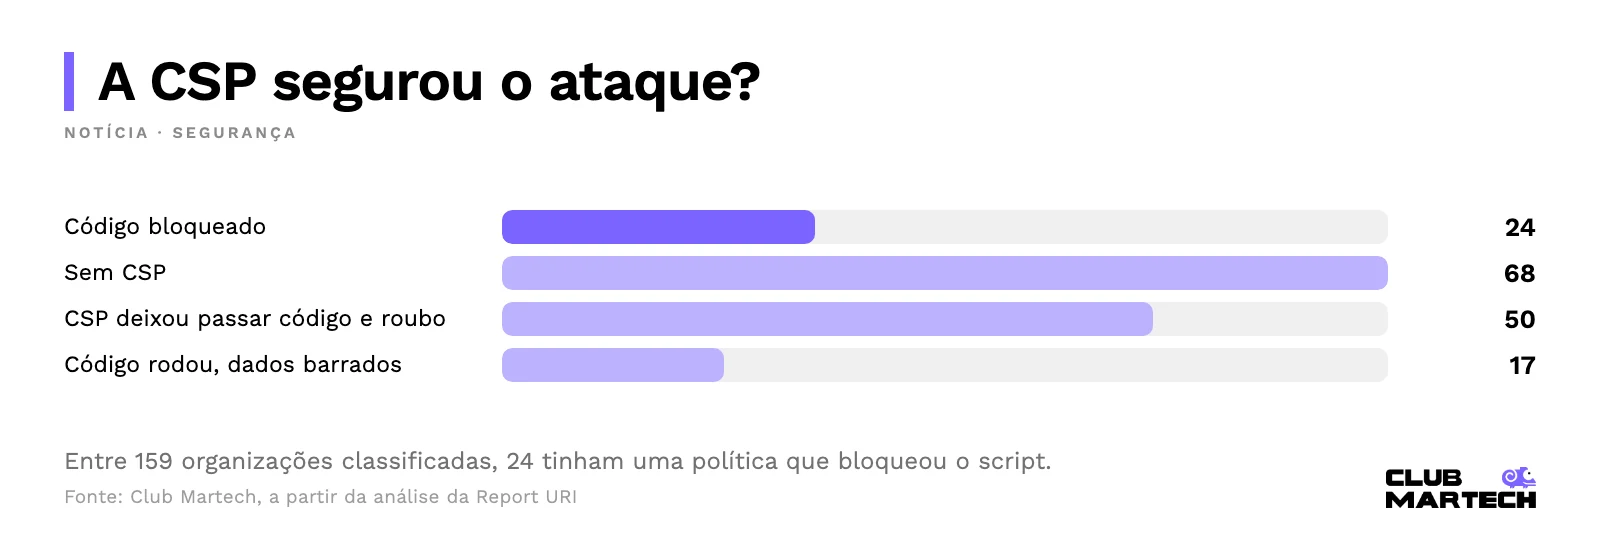
- Quem barrou: entre 159 organizações cuja política de segurança do navegador (CSP) foi classificada, 24 bloquearam o script, 68 não tinham CSP e 17 barraram só o envio de dados. No HSBC, a CSP bloqueou o arquivo principal e o envio de dados, mas uma cópia embutida do código rodou via eval. A Report URI lembra que a documentação da Optimizely orienta liberar “unsafe-eval”.
Por que isso importa para quem trabalha com marketing
Na leitura da gente, esse é o ponto central do caso: ferramenta de teste A/B, analytics, pop-up e chat roda no site com a mesma confiança do código da empresa. Segundo a Report URI, o código dos sites das marcas não precisou ser violado. E a decisão de instalar essas tags costuma ficar com o marketing.
A Report URI vende monitoramento de scripts, então parte da análise também é argumento comercial. O alerta conversa com o relatório do Google sobre agentes de IA em ataques, que mostra invasores explorando falhas logo depois da correção.
O que conferir agora
A Report URI recomenda:
- Se você usa Optimizely Web: abra o Project JavaScript de cada projeto e o código personalizado dos experimentos. Procure “1688360.cc”, “atob(” e qualquer script que você não escreveu.
- Acessos: revise usuários, tokens de API e integrações com permissão de escrita na conta e troque as credenciais.
- Cartão e sessão: se o seu site tem campo de cartão próprio, trate como potencialmente expostos os cartões digitados em 16/11. Cookies de sessão sem HttpOnly também.
- CSP: limite de onde vêm scripts e para onde o site envia dados (connect-src), evite “unsafe-eval” e ligue os relatórios.
Do lado de quem decide as tags, a gente sugere ainda manter uma lista de todo script de terceiro do site, com quem pediu e quem pode editar. O artigo sobre como a Optimizely funciona ajuda a entender onde esse código mora.
E agora?
Falta a Optimizely explicar como o atacante conseguiu escrever em projetos de clientes sem relação entre si. A Report URI diz que não teve resposta da empresa até a publicação original; depois disso, a Optimizely reconheceu o incidente. Quem visitou sites afetados em 16/11 deve atualizar o iPhone ou iPad para o iOS 18.7.3 ou 26.3 ou superior, conferir transferências de cripto e acompanhar a fatura do cartão.