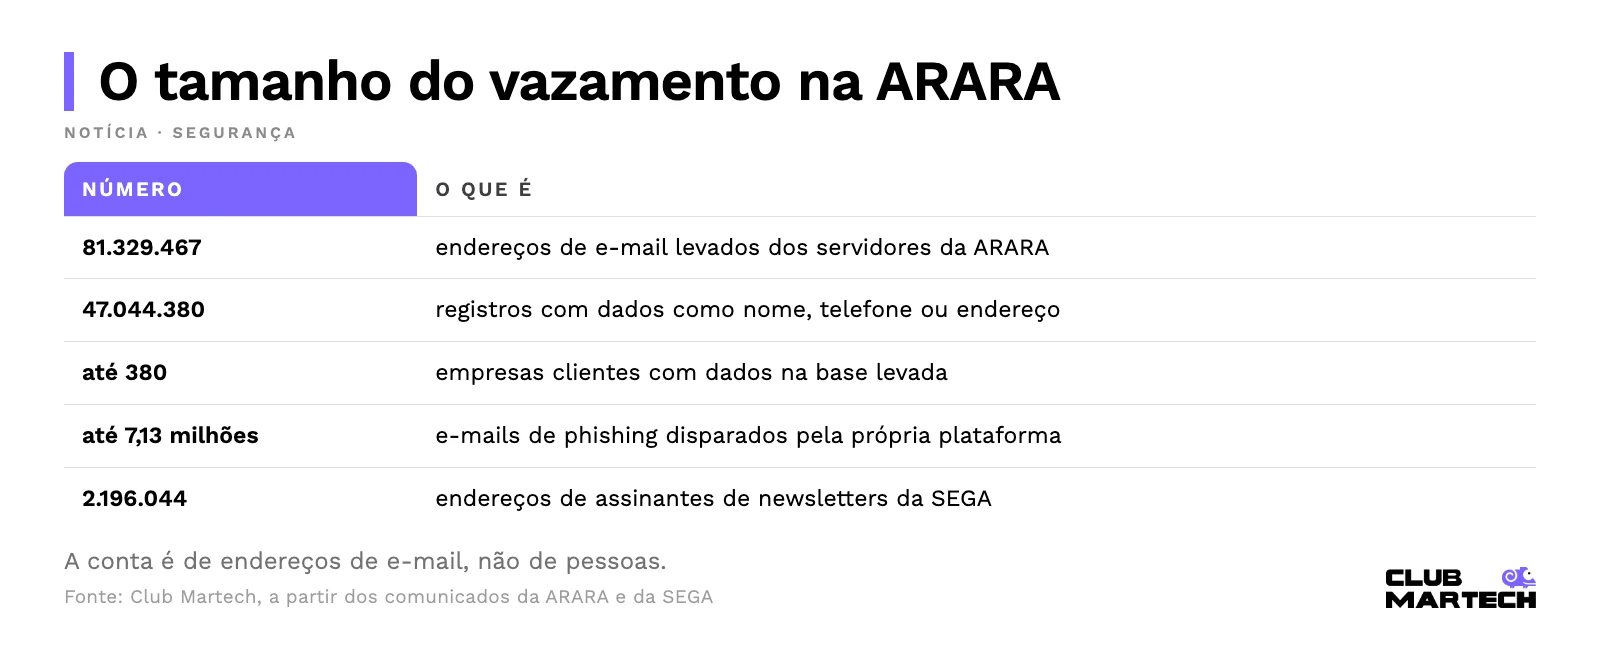
Quem usa uma plataforma de e-mail marketing entrega a ela a base de contatos, e um caso no Japão mostra o tamanho desse risco. A ARARA, dona do serviço de disparo arara message, informou no terceiro comunicado, de 6 de novembro de 2026, que 81.329.467 endereços de e-mail foram levados ou podem ter sido levados de seus servidores entre 28 e 31 de outubro. O número cresceu a cada comunicado: eram cerca de 3 milhões no primeiro e cerca de 77 milhões no segundo. O serviço está parado desde 31/10, sem data de volta.
Entre as clientes atingidas está a SEGA. Em aviso de 9 de novembro, a empresa informou que 2.196.044 endereços usados em 11 envios de newsletter dela e da SEGA Fave, entre julho e outubro, saíram pela ARARA.
O que as empresas informaram
Segundo os comunicados da ARARA, com números ainda em apuração, e o aviso da SEGA:
- Alcance: a ARARA estima até cerca de 380 empresas clientes com dados na base levada, somando todos os ambientes atingidos. A conta é de endereços, não de pessoas.
- O que saiu: 47.044.380 registros vieram com dados que a empresa cliente cadastrou, como nome, sexo, data de nascimento, telefone, número de associado e endereço residencial, conforme o caso. A ARARA diz que não guarda número de cartão.
- O que a ARARA diz sobre a invasão: ela cita uma vulnerabilidade no servidor web e um problema no ambiente do sistema. Em 28/10, o invasor entrou no painel de um ambiente compartilhado e usou a função de exportação. Entre 28 e 31/10, a partir de um servidor do serviço, chegou a 97 servidores de clientes e copiou os bancos de dados. A empresa atribui os casos ao mesmo invasor, ao que tudo indica, e ainda investiga a rota inicial.
- Phishing pela própria plataforma: entre 28 e 30 de outubro, o invasor usou a ferramenta para disparar até cerca de 7,13 milhões de e-mails que imitavam empresas de cartão de crédito, do endereço news@arara.com. Os destinatários eram endereços que o próprio invasor levou, não a base vazada.
- Cronologia da SEGA: segundo a SEGA, em 29/10 a ARARA respondeu que não havia vazamento confirmado. A confirmação por e-mail veio em 3/11. A SEGA suspendeu as newsletters pela ARARA, diz que nome, senha e cartão não estavam na base e que não há uso indevido confirmado. Os endereços do SEGA Account usam outro sistema e ficaram de fora.
- Autoridades: a ARARA enviou relatório preliminar à comissão de proteção de dados do Japão e avisou a polícia em 29/10, com complementos depois. A SEGA diz que avisará os afetados individualmente quando confirmar os detalhes.
Por que isso importa para quem trabalha com marketing
Quando a base de e-mail marketing está no fornecedor de disparo, uma invasão nele atinge a marca. Neste caso, além do vazamento, a ferramenta de envio virou canal de phishing: os e-mails saíram do endereço oficial da própria ARARA.
Na leitura da gente, o detalhe mais útil é a cronologia contada pela SEGA. A primeira resposta do fornecedor foi que não havia vazamento confirmado, e a confirmação chegou cinco dias depois. Pela própria ARARA, o vazamento pelo serviço só foi identificado em 31/10. No Brasil, a LGPD chama de controladora a empresa que decide sobre o dado, e ela segue responsável mesmo quando um operador contratado trata a base em seu nome. O operador também pode responder se descumprir a lei ou as instruções.
O que conferir com o seu fornecedor de e-mail
- Contrato: veja se o contrato com a plataforma de disparo define prazo para avisar de incidente e o que ela precisa informar.
- Dados mínimos: confira quais campos você sobe para a ferramenta. Data de nascimento e endereço só entram se a campanha precisar.
- Acesso ao painel: exija autenticação em dois fatores e limite quem pode exportar a base.
- Chaves e senhas: saiba onde estão as chaves de integração com CRM e e-commerce. A ARARA planeja pedir, na retomada, que os clientes redefinam as senhas do painel e as chaves de API.
- Plano de comunicação: tenha pronto o aviso aos assinantes e o alerta contra mensagens falsas em nome da sua marca.
E agora?
A ARARA diz que só volta a operar depois de identificar a rota da invasão e trocar todas as credenciais, e que o impacto nos resultados financeiros da empresa ainda está em apuração. Ela vai avisar cada cliente se o ambiente dele foi atingido. A SEGA é a única cliente citada nas fontes oficiais que a gente leu; é possível que outras publiquem avisos conforme recebam essa confirmação.